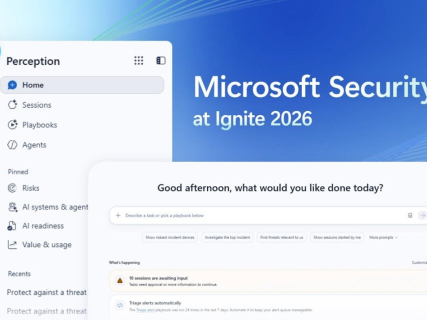

A Microsoft divulgou uma estratégia renovada de cibersegurança com o lançamento da plataforma de inteligência artificial Microsoft Perception, concebida como um sistema central a partir do qual agentes autônomos são coordenados para detectar, investigar e mitigar ameaças e vulnerabilidades nos ambientes de empresas e organizações.
O anúncio foi feito durante o Microsoft Ignite 2026, o encontro anual voltado a desenvolvedores e profissionais de TI e segurança, em que a empresa oficializou a Perception como a evolução do conhecido Project Perception, apresentado pela primeira vez no mês passado de julho.
"Nos últimos 12 meses, os modelos de fronteira de IA se tornaram extraordinariamente eficazes na descoberta e exploração de vulnerabilidades de 'software', e níveis semelhantes de capacidade estão passando a estar rapidamente disponíveis em modelos de pesos abertos ('open weights') com salvaguardas cibernéticas limitadas", explicou o presidente e arquiteto-chefe da Microsoft Security, Ales Holecek, em um comunicado publicado no site da empresa.
Este contexto, lembrou Holecek, contrasta com o de apenas um ano atrás, quando "encontrar uma vulnerabilidade explorável e séria era lento e um trabalho caro feito por pesquisadores de segurança de elite".
Para responder a esse novo cenário, a Microsoft estruturou a Perception sobre uma arquitetura que começa com uma camada de sinais, sensores e atuadores que avisam quando ocorre uma anomalia, processando mais de 165 bilhões de sinais diários provenientes do Microsoft Defender, Microsoft Entra, a rede, o sistema operacional e outros serviços.
Com base nisso, há uma camada de contexto que organiza em tempo real tais sinais de acordo com o ambiente específico de cada cliente. Por fim, a solução incorpora uma camada de agentes especializados, coordenados por meio de 'playbooks' e diferentes modelos de IA, selecionando o modelo ideal para cada tarefa e fazendo com que trabalhem em conjunto.
A Microsoft Perception, já disponível de forma geral, é estruturada em três grupos de agentes de IA — equipes vermelho, azul e verde —, cada um com um objetivo específico de segurança para testar e reforçar as defesas.
O time vermelho se encarrega de simular ataques do ponto de vista do atacante antes que ocorra uma brecha real; o time azul se concentra em detectar, classificar alertas e investigar incidentes, liberando carga de trabalho dos analistas para que possam se concentrar em decisões críticas; e o time verde se dedica à remediação de vulnerabilidades e a apoiar a correção de falhas de segurança.
"A Perception foi projetada para ajudar as equipes de segurança a se moverem à velocidade da máquina, impulsionar resultados em vez de tarefas simples e automatizar mantendo o controle. Seu time define os limites de segurança e aprova ações de alto impacto, enquanto os disparadores automáticos acionam os 'playbooks' quando um incidente atende aos critérios que você definiu", destacou Holecek.
Quanto ao custo associado ao uso desses agentes para auditar os sistemas de segurança corporativos, a Microsoft incorporou novos painéis de gestão de despesas e um estimador de custo que permite registrar o consumo de IA, planejar orçamentos e vinculá-los a resultados de segurança quantificáveis.
Junto com a Perception, a empresa anunciou o ISOC no Microsoft Defender, um centro de operações de segurança que integra capacidades de gerenciamento de eventos (SIEM), análise de comportamento e inteligência de ameaças.
Além disso, a Microsoft ampliou a prévia do MDASH, seu scanner de código agêntico, projetado para ajudar os clientes a localizar e corrigir vulnerabilidades. Entre as melhorias, destacam-se sua capacidade de analisar repositórios de até 5 GB e operar em nuvens regulamentadas; além disso, o agente Web App Pen Test Agent pode aproveitar seus escaneios de código para priorizar e solucionar vulnerabilidades.
Os agentes de IA como "novos 'insiders'"
A empresa também quis sublinhar o papel dos agentes de IA, que as organizações devem começar a tratar como se fossem funcionários humanos com acesso privilegiado. Ela os define como "novos 'insiders'" porque operam de forma autônoma 24 horas por dia, sete dias por semana, com amplo acesso a dados, aplicações e ferramentas e, "assim como um 'insider', podem cometer erros, ser manipulados ou ser comprometidos".
Para gerenciá-los adequadamente, a Microsoft indica que é necessário atribuir-lhes uma identidade própria (Microsoft Entra Agent ID) e permissões temporárias. Ferramentas como Agent 365, Intune e Defender permitem visualizar quais agentes estão em funcionamento e medir seu "raio de impacto" —com capacidade para detectar até 60 tipos de agentes—, enquanto que, com a iniciativa AI Transparency Initiative, a companhia busca criar padrões abertos que facilitem auditar o comportamento de um agente de IA, desde conhecer o que ele fez até poder verificá-lo de forma independente.
"A IA está mudando a forma como os ataques acontecem e como o trabalho de segurança é realizado. Os desenvolvedores, as equipes de TI e as de segurança agora compartilham a responsabilidade de criar, gerenciar e proteger a IA, de modo que Microsoft Foundry, Microsoft Agent 365 e Perception compartilham os mesmos sinais e o mesmo contexto", concluiu Holecek, expondo a visão da empresa sobre como os fundamentos de cibersegurança nas organizações devem ser transformados.