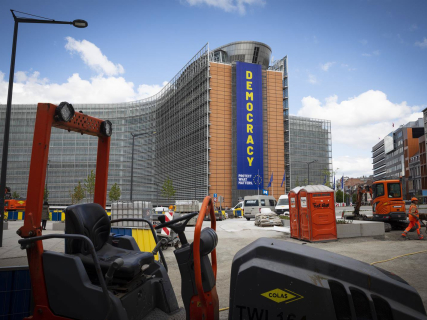

Europar Batzordeak jakinarazi duenez, bere informatikako sistemak atakatu egin zituzten joan den hileko amaieran, adimen artifizialeko motorretan oinarritutako zibererasoen kanpaina baten bidez. Gertaera horrek hainbat barneaplikazio desaktibatzeko agindu zuen prebentziozko moduan, Europar agintariek gertatutakoaren benetako irismena aztertzen jarraitzen duten bitartean.
Dijital gaietarako bozeramaile komunitarioak, Thomas Regnierrek, prentsaren aurrean egindako agerraldian zehaztu zuenez, erasoaren lehen identifikazioa 22ko urriaren 22an izan zen, Europar Batasuneko erakundeentzat, organoentzat eta agentzientzat CERT-EU delako zibersegurtasuneko gertakariei erantzuteko erakundearteko zerbitzuari esker. Lau egun geroago, erakunde berak berretsi zuen gertakariaren izaera.
Politico informazio-atariak aurreratu duenez, ikerketaz jakitun diren iturriei egindako aipamenean, erasotzaileek ARTEX erabiliko lukete, sarbide publiko bidezko adimen artifizialeko tresna bat, ordenagailu-sistemetan ahultasunak kokatzeko sortua. Software horrekin Sysperera sartzea aldi baterako lortu izan zuten, hau da, Batzordearen giza baliabideen plataforma, zeinak nominak, opor-eskaerak eta ordu-orriak kudeatzen baititu; MyPMOra, gastu medikoen ordainketarako sistemara, baita barneko itzulpen-sistema jakin batzuetara ere, beste zerbitzu batzuen artean.
Ameriketako Estatu Batuetako Federal Investigation Agency, FBIk, plataforma horri lotutako arriskuez ohartarazi zuen aste berean, eta adimen artifizialeko agenteen bidez jarduten du, sareak rastreatzeko, akatsak detektatzeko, segurtasun-pribilegioak mailaz igotzeko eta gizakien esku-hartze minimo batekin informazioa ateratzeko gai direnak.
Regnierrek saihestu egin zuen ARTEX kasu zehatz honetan inplikatuta egon ote zen baieztatzea, nahiz eta bai berretsi zuen ofentsiban adimen artifiziala erabili izana. "Baieztatu dezakegu, gure ikerketaren ondoren, IAk sortutako kanpaina zibernetiko bat izan zela, eta horrek lagun diezaguke zibererasoak detektatzen, baina noski gaizki erabil daitekeela ere", adierazi zuen bozeramaileak.
Arduradun komunitarioak zehaztu zuen ere barneaplikazio batzuen etenaldia denboran mugatua izan zela eta ordutik "gehienak leheneratu egin dira". Era berean, gaineratu zuen, momentuz, ez dela egiaztatu "Batzorde osoari oro har" eragiten dion datu-ihesik gertatu denik eta adierazi zuen ez duela informaziorik konprometitua itzultzeko berreskurapen bat eskatu izana gertatu dela.
Amaitzeko, Regnierrek uko egin zion gertakariaren magnitud zehatzari buruzko estimazioa eskaintzeari. "Oso zaila da une honetan ikerketan hori zehaztea: gertakari batzuk izan ziren eta hori da orain arte esan dezakedan guztia", horretara mugatu zuen.