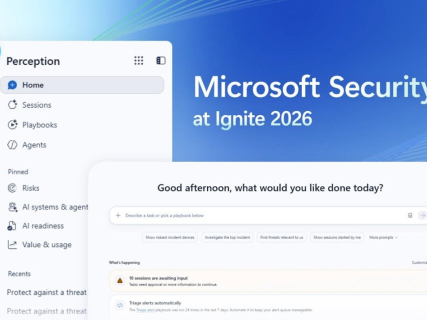

Microsoft ha presentato una rinnovata strategia di cybersecurity con il lancio della piattaforma di intelligenza artificiale Microsoft Perception, concepita come un sistema centrale da cui si coordinano agenti autonomi dedicati a rilevare, indagare e mitigare minacce e vulnerabilità negli ambienti di aziende e organizzazioni.
L’annuncio è avvenuto durante Microsoft Ignite 2026, l’incontro annuale rivolto a sviluppatori e professionisti di IT e sicurezza, in cui la società ha ufficializzato Perception come evoluzione del noto Project Perception, presentato per la prima volta lo scorso mese di luglio.
"Negli ultimi 12 mesi, i modelli di frontiera di IA sono diventati straordinariamente efficaci nel scoprire e sfruttare vulnerabilità di 'software', e livelli simili di capacità stanno passando a essere disponibili rapidamente in modelli con pesi aperti ('open weights') con salvaguardie informatiche limitate", ha spiegato il presidente e chief architect di Microsoft Security, Ales Holecek, in un comunicato pubblicato sul sito web della società.
Questo contesto, ha ricordato Holecek, contrasta con quello di appena un anno fa, quando "trovare una vulnerabilità sfruttabile e seria era lento e un lavoro costoso svolto da ricercatori di sicurezza d’élite".
Per rispondere a questo nuovo scenario, Microsoft ha strutturato Perception su un’architettura che inizia con uno strato di segnali, sensori e attuatori che avvisano quando si verifica un’anomalia, elaborando più di 165 miliardi di segnali giornalieri provenienti da Microsoft Defender, Microsoft Entra, la rete, il sistema operativo e altri servizi.
Su tale base si colloca uno strato di contesto che organizza in tempo reale quei segnali in base all’ambiente specifico di ciascun cliente. Infine, la soluzione incorpora uno strato di agenti specializzati, coordinati mediante 'playbook' e diversi modelli di IA, selezionando il modello più idoneo per ciascun compito e facendo sì che lavorino in modo congiunto.
Microsoft Perception, già disponibile in modo generale, si struttura in tre gruppi di agenti di IA — team rosso, blu e verde —, ciascuno con un compito di sicurezza specifico per mettere alla prova e rafforzare le difese.
Il team rosso si occupa di simulare attacchi dal punto di vista dell’attaccante prima che si verifichi una reale violazione; il team blu si concentra sul rilevamento, la classificazione degli avvisi e l’indagine sugli incidenti, liberando il carico di lavoro degli analisti affinché possano concentrarsi su decisioni critiche; e il team verde si dedica alla messa in sicurezza delle vulnerabilità e a supportare la correzione di guasti di sicurezza.
"Perception è progettato per aiutare i team di sicurezza a muoversi a velocità di macchina, ottenere risultati invece di semplici attività e automatizzare mantenendo il controllo. Il tuo team imposta i limiti di sicurezza e approva le azioni ad alto impatto, mentre i trigger automatici attivano i 'playbook' quando un incidente soddisfa i criteri che hai definito", ha dichiarato Holecek.
Per quanto riguarda il costo associato all’uso di questi agenti per sottoporre a audit i sistemi di sicurezza aziendali, Microsoft ha introdotto nuove dashboard di gestione delle spese e un stimatore dei costi che consente di registrare l’uso dell’IA, pianificare i budget e collegarli a risultati di sicurezza quantificabili.
Insieme a Perception, l’azienda ha annunciato ISOC in Microsoft Defender, un centro di operazioni di sicurezza che integra capacità di gestione degli eventi (SIEM), analisi del comportamento e intelligence sulle minacce.
Inoltre, Microsoft ha ampliato la versione di anteprima di MDASH, il suo scanner di codice agentico, progettato per aiutare i clienti a individuare e correggere vulnerabilità. Tra i miglioramenti spiccano la sua capacità di analizzare repository fino a 5 GB e di operare su cloud regolamentati; inoltre, l’agente Web App Pen Test Agent può sfruttare le sue scansioni del codice per dare priorità e risolvere vulnerabilità.
Gli agenti di IA come "nuovi 'insider'"
L’azienda ha voluto sottolineare anche il ruolo degli agenti di IA, che le organizzazioni devono iniziare a trattare come se fossero dipendenti umani con accesso privilegiato. Li definisce come "nuovi 'insider'" perché operano in modo autonomo 24 ore su 24, sette giorni su sette, con ampio accesso a dati, applicazioni e strumenti e, "come un 'insider', possono commettere errori, essere manipolati o essere compromessi".
Per gestirli adeguatamente, Microsoft indica che è necessario assegnare loro un’identità propria (Microsoft Entra Agent ID) e permessi temporanei. Strumenti come Agent 365, Intune e Defender consentono di visualizzare quali agenti sono in funzione e di misurare il loro “raggio d’impatto” —con la capacità di rilevare fino a 60 tipi di agenti—, mentre, con l’iniziativa AI Transparency Initiative, la compagnia mira a creare standard aperti che facilitino l’audit del comportamento di un agente di IA, dal sapere cosa ha fatto fino a poterlo verificarlo in modo indipendente.
“L’IA sta cambiando il modo in cui avvengono gli attacchi e come viene svolto il lavoro di sicurezza. Gli sviluppatori, i team IT e quelli di sicurezza condividono ora la responsabilità di creare, gestire e proteggere l’IA, per cui Microsoft Foundry, Microsoft Agent 365 e Perception condividono gli stessi segnali e lo stesso contesto”, ha concluso Holecek, esponendo la visione della tecnologica su come devono trasformarsi le fondamenta della cybersecurity nelle organizzazioni.