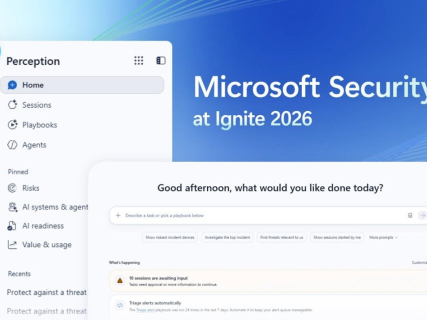

Microsoft ha donat a conèixer una estratègia renovada de ciberseguretat amb l’estrena de la plataforma d’intel·ligència artificial Microsoft Perception, concebuda com un sistema central des del qual es coordinen agents autònoms dedicats a detectar, investigar i mitigar amenaces i vulnerabilitats als entorns d’empreses i organitzacions.
L’anunci s’ha produït durant Microsoft Ignite 2026, la trobada anual adreçada a desenvolupadors i professionals de TI i seguretat, on la companyia ha oficialitzat Perception com l’evolució del conegut Project Perception, presentat per primera vegada el passat mes de juliol.
"En els últims 12 mesos, els models de frontera d’IA s’han tornat extraordinàriament eficaços a l’hora de descobrir i explotar vulnerabilitats de 'software', i nivells similars de capacitat estan passant a estar disponibles ràpidament en models de pesos oberts ('open weights') amb salvaguardes cibernètiques limitades", ha explicat el president i arquitecte cap de Microsoft Security, Ales Holecek, en un comunicat publicat a la web de la companyia.
Aquest context, ha recordat Holecek, contrasta amb el de fa tot just un any, quan "trobar una vulnerabilitat explotable i seriosa era lent i una feina cara feta per investigadors de seguretat d’elit".
Per respondre a aquest nou escenari, Microsoft ha articulat Perception sobre una arquitectura que comença amb una capa de senyals, sensors i actuadors que avisen quan es produeix una anomalia, processant més de 165 bilions de senyals diàries procedents de Microsoft Defender, Microsoft Entra, la xarxa, el sistema operatiu i altres serveis.
Sobre aquesta base se situa una capa de context que organitza en temps real aquests senyals en funció de l’entorn específic de cada client. Finalment, la solució incorpora una capa d’agents especialitzats, coordinats mitjançant 'playbooks' i diferents models d’IA, seleccionant el model idoni per a cada tasca i fent que treballin de forma conjunta.
Microsoft Perception, ja disponible de manera general, s’estructura en tres grups d’agents d’IA —equips vermell, blau i verd—, cada un amb un encàrrec de seguretat concret per posar a prova i reforçar les defenses.
L’equip vermell s’encarrega de simular atacs des del punt de vista de l’atacant abans que es produeixi una bretxa real; l’equip blau se centra a detectar, classificar alertes i investigar incidents, alliberant càrrega de treball dels analistes perquè puguin concentrar-se en decisions crítiques; i l’equip verd es dedica a la remediació de vulnerabilitats i a donar suport a la correcció d’errors de seguretat.
"Perception està dissenyat per ajudar els equips de seguretat a moure’s a velocitat de màquina, impulsar resultats en lloc de simples tasques i automatitzar mantenint el control. El teu equip estableix els límits de seguretat i aprova les accions d’alt impacte, mentre que els disparadors automàtics activen els 'playbooks' quan un incident compleix els criteris que has definit", ha assenyalat Holecek.
Pel que fa al cost associat a l’ús d’aquests agents per auditar els sistemes de seguretat corporatius, Microsoft ha incorporat nous taulers de gestió de despeses i un estimador de cost que permet registrar el consum d’IA, planificar pressupostos i vincular-los amb resultats de seguretat quantificables.
Juntament amb Perception, la companyia ha anunciat ISOC a Microsoft Defender, un centre d’operacions de seguretat que integra capacitats de gestió d’esdeveniments (SIEM), anàlisi de comportament i intel·ligència de amenaces.
Alhora, Microsoft ha ampliat la vista prèvia de MDASH, el seu escàner de codi agentic, dissenyat per ajudar els clients a localitzar i corregir vulnerabilitats. Entre les millores destaquen la seva capacitat per analitzar repositoris de fins a 5 GB i operar en núvols regulats; a més, l’agent Web App Pen Test Agent pot aprofitar els seus escanejos de codi per prioritzar i solucionar vulnerabilitats.
Els agents d’IA com a "nous 'insiders'"
La companyia també ha volgut subratllar el paper dels agents d’IA, que les organitzacions han de començar a tractar com si fossin empleats humans amb accés privilegiat. Els defineix com a "nous 'insiders'" perquè operen de manera autònoma les 24 hores del dia, els set dies de la setmana, amb ampli accés a dades, aplicacions i eines i, "igual que un 'insider', poden cometre errors, ser manipulats o ser compromesos".
Per gestionar-los adequadament, Microsoft indica que cal assignar-los una identitat pròpia (Microsoft Entra Agent ID) i permisos temporals. Eines com Agent 365, Intune i Defender permeten visualitzar quins agents estan en funcionament i mesurar el seu «radi d’impacte» —amb capacitat per detectar fins a 60 tipus d’agents—, mentre que, amb la iniciativa AI Transparency Initiative, la companyia persegueix crear estàndards oberts que facilitin auditar el comportament d’un agent d’IA, des de conèixer què va fer fins a poder verificar-ho de forma independent.
«La IA està canviant la manera com es produeixen els atacs i com es duu a terme la feina de seguretat. Els desenvolupadors, els equips de TI i els de seguretat ara comparteixen la responsabilitat de crear, gestionar i protegir la IA, per la qual cosa Microsoft Foundry, Microsoft Agent 365 i Perception comparteixen les mateixes senyals i el mateix context», ha conclòs Holecek, exposant la visió de la tecnològica sobre com s’han de transformar els fonaments de la ciberseguretat a les organitzacions.