
L'Unione Europea ha assunto che una delle grandi sfide per i prossimi anni sarà riuscire a ottenere un posto di partenza nella corsa della rivoluzione tencologica. Dopo aver raggiunto la leadership nella regolamentazione dell'Intelligenza Artificiale, è arrivato il momento che questa sia in grado di diventare un motore della competitività comunitaria. Il dibattito ora si concentra su come facilitare la crescita di questo tipo di strumenti nel contintente, con lo sguardo rivolto di traverso ad altri rivali come Stati Uniti o Cina.
Recentemente, e dopo molteplici ritardi nella sua negoziazione, i Ventisette hanno raggiunto un accordo per riformare il Regolamento Generale sulla Protezione dei Dati (RGPD). Era uno degli ultimi dettagli che restavano ancora aperti del cosiddetto ombibus digitale, il pacchetto di semplificazione con cui la Commissione Europea intendeva porre fine a tutti gli ostacoli che stavano impedendo il decollo di questo settore su scala europea. Dopo varie discussioni a livelli tecnici, e alcuni tentativi falliti di portare i dossier a livelli diplomatici più alti, gli stati membri hanno concordato di semplificare i requisiti per l'uso di informazioni sesibili degli utenti durante l'addestramento di strumenti digitali quando si possa accertare "il loro interesse legittimo".
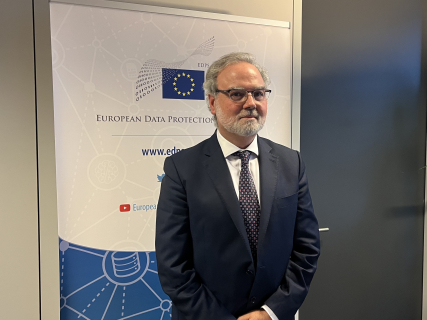
Tutto ciò, alla vigilia di il primo appuntamento che riunirà i capi di governo europei attorno alle sfide di queste tencologie entro due settimane a Dublino. In questo contesto, il segretario generale del Garante europeo della protezione dei dati (EDPS), Leonardo Cervera (1970), risponde in una lunga intervista dal suo ufficio a DEMÓCRATA.
Dalla sua responsabilità nell'organismo incaricato di vigilare sul rispetto delle norme di protezione dei dati nelle istituzioni europee, Cervera partecipa a uno dei meccanismi di controllo che accompagnano il processo legislativo comunitario: l'emissione di pareri e raccomandazioni per garantire che le nuove iniziative rispettino i diritti fondamentali dei cittadini. La sua posizione gli consente di osservare dall'interno come si articola l'equilibrio tra le esigenze dell'innovazione e le garanzie di privacy. Un equilibrio che, avverte, pone ancora importanti sfide: "Le grandi aziende tecnologiche possono permettersi che per loro sia più conveniente pagare una multa che rispettare la legge".
Novità in evidenza
L'UE flexibilizza la protezione dei dati per facilitare l'addestramento dell'IA
6 minuti
Domanda: Il Consiglio ha appena approvato la sua posizione sulle modifiche del RGPD, in che misura rispondono a una reale esigenza di certezza giuridica e in che misura possono comportare una riduzione delle garanzie per i cittadini?
Risposta: Credo che qualsiasi normativa che riguardi questioni tecnologiche debba essere aggiornata regolarmente. È risaputo che le leggi che si applicano all’ambito tecnologico hanno vita difficile, perché la tecnologia avanza così rapidamente che la legislazione è sempre in ritardo.
Questa iniziativa è più che altro un maquillage, un aggiornamento tecnico, come quelli che si scaricano per Windows, non una riforma sostanziale. Non siamo di fronte a una modifica che incida realmente sui diritti dei cittadini. Il suo obiettivo fondamentale è la semplificazione, non tanto la deregolamentazione. C’è molta gente a cui piacerebbe che l’Unione Europea deregolamentasse, ma l’UE punta a semplificare e a facilitare il lavoro di chi applica giuridicamente le norme.
D: L’ultimo testo di compromesso contempla il ricorso al legittimo interesse per trattare dati personali durante lo sviluppo e l’addestramento di sistemi di intelligenza artificiale. Quali limiti dovrebbero essere stabiliti per evitare che questa base giuridica diventi una via generalizzata per utilizzare informazioni personali senza consenso?
R. La cosa migliore è fare riferimento al parere congiunto del Garante europeo della protezione dei dati e del Comitato europeo per la protezione dei dati, che ruota precisamente attorno alla figura del legittimo interesse. Entrambi gli organismi ritengono che possa essere una base giuridica valida, ma soggetta a una serie di condizioni e garanzie che sono specificate in tale parere.
Credo che la normativa sulla protezione dei dati debba avere un approccio liberale che permetta di soddisfare le esigenze delle imprese e della tecnologia, ma con una serie di linee rosse e salvaguardie che evitino gli abusi da parte degli operatori. La normativa ha due anime: una protettiva e una imprenditoriale.
Leonardo Cervera:"Ci sono imprese così potenti che possono permettersi di non rispettare la normativa"
D. Parlava di linee rosse. Dove dovrebbe collocarle il legislatore?
R. In materia di protezione dei dati, le linee rosse sono note da molto tempo. La principale è il rispetto della dignità dell'individuo. È un principio molto antico, anche se, evidentemente, è soggetto a interpretazione. Quando il trattamento dei dati manca di rispetto al cittadino, sia perché si utilizza la sua informazione in un modo che non poteva ragionevolmente aspettarsi sia perché si ricorre ad essa in modi che violano la sua dignità, ci troviamo di fronte a una linea rossa.
Con il passare del tempo, la normativa digitale si è evoluta da dichiarazioni relativamente astratte di principi e diritti verso regole più concrete. Il RGPD non ha così chiaramente sviluppato quell'approccio basato sul rischio, in parte perché è una normativa che ha ormai circa dieci anni.
P. Vi preoccupa che l'accumulo di iniziative di semplificazione normativa in ambito digitale possa finire per indebolire la coerenza del quadro europeo di protezione dei dati?
R. Se si tratta di una semplificazione autentica, non mi preoccupa; tutt'altro. Sono favorevole al cento per cento alla semplificazione.
Ho avuto un capo che era solito dire che ciò che non si può spiegare in venti minuti forse non dovrebbe essere spiegato. Bisogna essere chiari e concisi. Con le leggi succede lo stesso. A mio avviso personale, il RGPD, il Regolamento sull'Intelligenza Artificiale e altre norme europee sono eccessivamente lunghi e farraginosi. Semplificare è sempre positivo e bisognerebbe farlo ancora di più, soprattutto per le piccole e medie imprese. Quando i rischi non sono elevati, dovrebbe pesare di più l'approccio liberale che quello protezionista.
Inoltre, l'Europa ha un vantaggio: possiede una cultura della protezione dei dati molto radicata. Dieci o quindici anni fa non si poteva dire lo stesso, ma oggi sia i governi sia le organizzazioni hanno interiorizzato questa cultura e sanno che ci sono determinate cose che non possono essere fatte. In linea generale, le rispettano.
Per questo, non credo che abbiamo bisogno di una legislazione eccessivamente dettagliata o rigorosa in tutti gli ambiti. La semplificazione può aiutare a mantenere una protezione efficace senza imporre oneri inutili.
Leonardo Cervera:"La UE deve riuscire a far sì che le imprese rispettino le norme senza che i cittadini debbano stare a reclamare"
D. Per concretizzarlo con un esempio concreto, come dovrebbe agire uno sviluppatore se rileva che dati relativi alla salute, alle opinioni politiche o all’origine etnica sono stati incorporati in un modello di intelligenza artificiale durante il suo addestramento e rimuoverli in seguito risulta tecnicamente impossibile o sproporzionato?
R. Questo sviluppatore starà lavorando normalmente in un’organizzazione, non nel garage di casa sua. In quell’organizzazione dovrebbe esistere un delegato per la protezione dei dati —Data Protection Officer o DPO— o qualcuno responsabile di ciò che io chiamo tecnologia responsabile, un concetto che include anche l’intelligenza artificiale.
In termini pratici, se uno sviluppatore rileva qualcosa che gli genera dubbi, ciò che deve fare è portarlo a conoscenza del DPO. Questo, grazie all’indipendenza che gli conferisce la sua funzione, potrà determinare se esiste un problema e, in tal caso, sottoporlo alla direzione dell’organizzazione.
Il sistema europeo di protezione dei dati è intelligente perché non richiede un’autorizzazione preventiva per iniziare a lavorare con dati personali. Le organizzazioni possono farlo, ma il principio di responsabilità proattiva implica che, quando rilevano qualcosa che non torna, devono ricorrere al DPO, ai servizi legali o a chi di competenza per verificare se la loro azione sia conforme alla normativa.
Nei grandi processi di sviluppo dell’intelligenza artificiale si realizza abitualmente una valutazione d’impatto relativa alla protezione dei dati. Questa analisi deve essere fatta all’inizio dello sviluppo. Se le cose vengono fatte bene, non dovrebbero esserci sorprese successive: i possibili problemi avrebbero dovuto essere identificati in precedenza.
D. Quali meccanismi di supervisione permetterebbero di verificare che le aziende applichino davvero i principi di minimizzazione dei dati, invece di limitarsi a rispettare formalmente i propri obblighi?
R. Questo funziona un po’ come la polizia. Non si può avere un agente a ogni angolo o a ogni porta per verificare che tutti rispettino la legge. Si parte dalla presunzione che le persone rispettino le norme.
Utilizzo questa analogia perché aiuta a capire il ruolo delle autorità di vigilanza nel mondo digitale. Il punto di partenza è liberale: nessuno ha bisogno di un’autorizzazione preventiva per lavorare con dati personali. Tuttavia, le aziende conoscono i propri obblighi e devono conservare la documentazione necessaria nel caso in cui venga presentato un reclamo o un’autorità decida di indagare d’ufficio.
Questo meccanismo funziona ragionevolmente bene. Qualsiasi utente può presentare una denuncia presso l’Agenzia Spagnola per la Protezione dei Dati, per esempio. Se l’autorità indaga e scopre che l’azienda non dispone della documentazione richiesta, questa può trovarsi ad affrontare multe ingenti.
Leonardo Cervera:"La normativa europea sulla protezione dei dati ha bisogno di essere semplificata, soprattutto per le pmi"
D: Questo si applica anche ai giganti tecnologici. A volte si ha la sensazione che le multe siano spiccioli.
R: Il problema riguarda determinati attori, soprattutto le grandi piattaforme tecnologiche. Hanno così tanto potere e così tante risorse che possono permettersi di assumersi il rischio che, in un determinato momento, per loro sia più conveniente pagare una multa che rispettare pienamente la normativa. Possono anche calcolare che il danno reputazionale sarà assorbibile.
Per il 99% degli operatori, il sistema stabilito dalla legge funziona. Dove dobbiamo riflettere come società e come democrazia è su come garantire che anche quell'1%, soprattutto ora nell'ambito delle grandi imprese di intelligenza artificiale, sia conforme. Per questi attori, i meccanismi ordinari potrebbero non essere sufficienti.
D. Cambiando argomento, come interviene in pratica il Garante europeo della protezione dei dati quando rileva che una proposta legislativa europea può incidere sulla privacy?
R. La normativa europea si basa su un sistema di controlli e contrappesi. Il Regolamento generale sulla protezione dei dati si applica negli Stati membri, ma esiste anche una normativa specifica, molto simile, per le istituzioni e gli organismi dell’Unione europea. Il nostro regolamento stabilisce che, quando una proposta legislativa incide sulla privacy delle persone e sulla protezione dei dati, la Commissione europea ha l’obbligo di consultare il Garante europeo della protezione dei dati. La Commissione conosce questo obbligo.
Il dovere di consultazione non significa che il legislatore sia obbligato ad applicare le nostre raccomandazioni, ma sì che deve richiedere il nostro parere. Nella maggior parte dei casi, questa procedura viene rispettata. Siamo consultati prima che la proposta avanzi nel processo legislativo, in modo che il testo della Commissione sia solitamente accompagnato dal parere del Supervisore Europeo della Protezione dei Dati.
È un meccanismo che di solito funziona abbastanza bene. Riceviamo molte consultazioni: ci sono anni in cui superiamo le cento e persino le duecento.
Leonardo Cervera:"La concentrazione di potere e denaro nell'intelligenza artificiale non ha precedenti nella storia dell'umanità"
D. Nel dossier dell'ombrello digitale, si stanno tenendo in considerazione le raccomandazioni del Supervisore?
R. In linea generale, sono state prese in considerazione quasi tutte le nostre raccomandazioni e quelle del Comitato Europeo per la Protezione dei Dati. Credo che siamo soddisfatti del trattamento che ci è stato riservato.
D. E cosa accade quando una proposta si discosta dai suoi criteri? Che margine ha il Supervisore per reagire?
R. Fa parte della democrazia e dobbiamo accettarlo. A volte, il legislatore non condivide l'opinione del Supervisore. La protezione dei dati è solo uno dei molti interessi in gioco in qualsiasi dossier legislativo. Se il legislatore ritiene che debbano prevalere altri interessi, è perfettamente legittimato a farlo.
Detto ciò, è un diritto fondamentale sancito nella Carta dei diritti fondamentali dell'Unione europea e, inoltre, è un diritto che interessa i cittadini europei. Per questo, normalmente non si può ignorare del tutto. A volte ci si dà più ascolto e altre volte meno, ma dobbiamo accettare che il legislatore prenda le proprie decisioni, come avviene in qualsiasi democrazia.

D. Tornando all'intelligenza artificiale, fino a che punto possono esercitare oggi i cittadini europei i loro diritti di accesso, rettifica e cancellazione quando i loro dati sono già stati utilizzati per addestrare modelli di intelligenza artificiale?
R. I cittadini europei godono di un livello di protezione praticamente senza pari nel mondo. È il modello di protezione dei dati più elevato e rigoroso che esista. Qualsiasi cittadino che abbia il minimo sospetto che i suoi dati non vengano trattati correttamente può rivolgersi a un’autorità di protezione dei dati, sia quella del proprio paese sia quella del luogo in cui si stia effettuando il trattamento.
Esiste molta flessibilità e ha diritto a che tale autorità esamini il suo reclamo e emetta una decisione. Questo è il punto di partenza. Tuttavia, non mi sembra giusto che il rispetto dei diritti ricada sui cittadini.
Una persona non dovrebbe dover sacrificare i propri fine settimana per leggere politiche sulla privacy di cento pagine, controllare cosa fanno le aziende con i suoi dati, presentare reclami alle autorità e rispondere poi agli avvocati dell’altra parte. Non può funzionare così. Sono le aziende che devono rispettare la legge senza che i cittadini debbano insistere costantemente affinché i loro diritti vengano rispettati.
Man mano che avanziamo nello sviluppo digitale, dobbiamo prestare maggiore attenzione al fatto che le aziende rispettino i loro obblighi. Esiste uno squilibrio di potere molto importante. Per questo, abbiamo bisogno di un sistema di supervisione e di applicazione efficace, che generi gli incentivi necessari affinché le aziende rispettino la legge senza che ogni cittadino debba presentare un reclamo.
Leonardo Cervera:"Il cittadino non dovrebbe dover sacrificare il proprio tempo per difendere i propri diritti digitali"
P. Fino a che punto è preparata l'Unione Europea a supervisionare efficacemente lo sviluppo di modelli di intelligenza artificiale sempre più complessi?
R. L'Unione Europea sta facendo le cose bene. Un'altra questione è che l'attuale contesto geopolitico e l'enorme concentrazione di potere e denaro nel settore dell'intelligenza artificiale pongono una sfida straordinaria. Ci troviamo di fronte a una concentrazione di risorse e di capacità di influenza senza precedenti nella storia dell'umanità.
È una sfida indubbia, ma credo che si debba dare un voto di fiducia. Non solo disponiamo di una normativa pionieristica, ma abbiamo anche investito in strutture e meccanismi di governance per garantire che l'Europa continui a essere uno spazio in cui i cittadini siano rispettati quando i loro dati vengono trattati mediante sistemi di intelligenza artificiale.
OFF the record
Il registratore si spegne, ma Cervera ha ancora qualcosa da insegnare. Prima di salutarci, tira fuori alcuni dei libri che ha scritto su Bernardo de Gálvez, il militare spagnolo che ebbe un ruolo decisivo nell'indipendenza degli Stati Uniti. La conversazione abbandona per un momento i regolamenti europei, gli algoritmi e la protezione dei dati per viaggiare fino a un altro capitolo della storia condivisa tra entrambe le sponde dell'Atlantico.
Tra le pagine di quei libri appare una sfaccettatura meno conosciuta di chi, da Bruxelles, dedica gran parte del suo tempo a pensare alle sfide tecnologiche e giuridiche dell'Europa. Cervera si sofferma su alcuni dettagli dell'opera e lascia aperta la possibilità di continuare la conversazione un altro giorno, questa volta con Gálvez come protagonista.
Restano in sospeso, dunque, nuove conversazioni e alcuni episodi di storia da scoprire. Perché non tutte le conversazioni che iniziano parlando del futuro digitale devono per forza finire davanti a uno schermo.