
La Unión Europea ha asumido que uno de los grandes retos para los próximos años será lograr un puesto de salida en la carrera de la revolución tencológica. Después de lograr el liderazgo en la regulación de la Inteligencia Artificial, ha llegado el momento de que esta sea capaz de convertirse en un motor de la competitividad comunitaria. El debate ahora se centra en cómo facilitar el creciminto de este tipo de herramientas en el contintente, con la vista puesta de reojo en otros rivales como Estados Unidos o China.
Recientemente, y tras múltiples retrasasos en su negociación, los Veintisiete aclanzaron un acuerdo para reformar el Reglamento General de Protección de Datos (RGPD). Era uno de los últimos flecos que todavía permanece abiertos del llemado ombibus digital, el paquete de simplficiación con el que la Comisión Europea pretendía poner fin a todas las trabajas que estaban impidiendo el despegue de este sector a escala europea. Después de varias discusiones a niveles tecnicos, y algunos intentos fallidos por aupar los dossieres a más altos niveles diplomáticos, los estados miembros acordaron simplificar los requisitos para el uso de información sesible de los usuarios durante el entrenamiento de herramientas digitales cuando se pueda constatar "su interés legitimio".
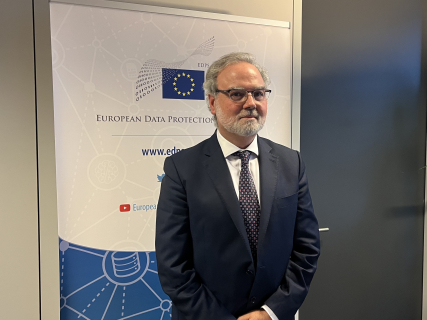
Todo ello, en la antesala de la primera cita que reunirá a los jefes de gobierno europeos en torno a los desafíos de estas tencologías dentro de dos semanas en Dublín. En este contexto, el secretario general del Supervisor Europeo de Protección de Datos (EDPS), Leonardo Cervera (1970), atiende en una extensa entrevista desde su despacho a DEMÓCRATA.
Desde su responsabilidad en el organismo encargado de velar por el cumplimiento de las normas de protección de datos en las instituciones europeas, Cervera participa en uno de los mecanismos de control que acompañan al proceso legislativo comunitario: la emisión de dictámenes y recomendaciones para garantizar que las nuevas iniciativas respeten los derechos fundamentales de los ciudadanos. Su posición le permite observar desde dentro cómo se articula el equilibrio entre las exigencias de la innovación y las garantías de privacidad. Un equilibrio que, advierte, todavía plantea importantes desafíos: "Las grandes tecnológicas pueden permitirse que les salga más rentable pagar una multa que cumplir la ley".
Noticia destacada
La UE flexibiliza la protección de datos para facilitar el entrenamiento de la IA
6 minutos
Pregunta: El Consejo acaba de aprobar su posición sobre las modificaciones del RGPD, ¿hasta qué punto responden a una necesidad real de seguridad jurídica y hasta qué punto pueden suponer una reducción de las garantías para los ciudadanos?
Respuesta: Creo que cualquier normativa que afecte a cuestiones tecnológicas necesita actualizarse regularmente. Es bien sabido que las leyes que se aplican al ámbito tecnológico lo tienen difícil, porque la tecnología avanza tan deprisa que la legislación siempre va por detrás.
Esta iniciativa es más bien un lavado de cara, una actualización técnica, como las que se descargan para Windows, no una reforma sustancial. No estamos ante una modificación que afecte realmente a los derechos de los ciudadanos. Su objetivo fundamental es la simplificación, no tanto la desregulación. Hay mucha gente a la que le gustaría que la Unión Europea desregulara, pero la UE apuesta por simplificar y facilitar la labor de quienes aplican jurídicamente las normas.
P: El último texto de compromiso contempla recurrir al interés legítimo para tratar datos personales durante el desarrollo y el entrenamiento de sistemas de inteligencia artificial. ¿Qué límites deberían establecerse para evitar que esta base jurídica se convierta en una vía generalizada para utilizar información personal sin consentimiento?
R. Lo mejor es remitirse a la opinión conjunta del Supervisor Europeo de Protección de Datos y del Comité Europeo de Protección de Datos, que gira precisamente en torno a la figura del interés legítimo. Ambos organismos consideran que puede ser una base jurídica válida, pero sometida a una serie de condiciones y salvaguardias que se especifican en ese dictamen.
Creo que la normativa de protección de datos debe tener un enfoque liberal que permita atender las necesidades de las empresas y de la tecnología, pero con una serie de líneas rojas y salvaguardias que eviten los abusos por parte de los operadores. La normativa tiene dos almas: una protectora y otra empresarial.
Leonardo Cervera:“Hay empresas que son tan poderosas que pueden permitirse no cumplir la normativa”
P. Hablaba de líneas rojas. ¿Dónde debería situarlas el legislador?
R. En materia de protección de datos, las líneas rojas se conocen desde hace mucho tiempo. La principal es el respeto a la dignidad del individuo. Es un principio muy antiguo, aunque, evidentemente, está sujeto a interpretación. Cuando el tratamiento de datos falta al respeto al ciudadano, ya sea porque se utiliza su información de una manera que no podía razonablemente esperar o porque se recurre a ella de formas que vulneran su dignidad, nos encontramos ante una línea roja.
Con el paso del tiempo, la normativa digital ha evolucionado desde declaraciones relativamente abstractas de principios y derechos hacia reglas más concretas. El RGPD no tiene tan claramente desarrollado ese enfoque basado en el riesgo, en parte porque es una normativa que tiene ya alrededor de diez años.
P. ¿Les preocupa que la acumulación de iniciativas de simplificación normativa en el ámbito digital pueda terminar debilitando la coherencia del marco europeo de protección de datos?
R. Si se trata de una simplificación auténtica, no me preocupa; todo lo contrario. Soy partidario al cien por cien de simplificar.
Tuve un jefe, que solía decir que lo que no se puede explicar en veinte minutos quizá no debería explicarse. Hay que ser claros y concisos. Con las leyes sucede lo mismo. En mi opinión personal, el RGPD, el Reglamento de Inteligencia Artificial y otras normas europeas son excesivamente largos y farragosos. Simplificar siempre es positivo y habría que hacerlo todavía más, sobre todo para las pequeñas y medianas empresas. Cuando los riesgos no son elevados, debería pesar más el enfoque liberal que el proteccionista.
Además, Europa cuenta con una ventaja: tiene una cultura de protección de datos muy arraigada. Hace diez o quince años no se podía decir lo mismo, pero hoy tanto los gobiernos como las organizaciones han interiorizado esa cultura y saben que hay determinadas cosas que no pueden hacerse. Por regla general, las respetan.
Por eso, no creo que necesitemos una legislación excesivamente detallada o rigurosa en todos los ámbitos. La simplificación puede ayudar a mantener una protección efectiva sin imponer cargas innecesarias.
Leonardo Cervera:“La UE tiene que conseguir que las empresas cumplan sin que los ciudadanos tengan que estar reclamando”
P. Para aterrizarlo en un ejemplo concreto, ¿cómo debería actuar un desarrollador si detecta que datos relativos a la salud, las opiniones políticas o el origen étnico se han incorporado a un modelo de inteligencia artificial durante su entrenamiento y eliminarlos después resulta técnicamente inviable o desproporcionado?
R. Ese desarrollador estará trabajando normalmente en una organización, no desde el garaje de su casa. En esa organización debería existir un delegado de protección de datos —Data Protection Officer o DPO— o alguien responsable de lo que yo denomino tecnología responsable, un concepto que incluye también la inteligencia artificial.
En términos prácticos, si un desarrollador detecta algo que le genera dudas, lo que debe hacer es ponerlo en conocimiento del DPO. Este, gracias a la independencia que le otorga su función, podrá determinar si existe un problema y, en su caso, elevarlo a la dirección de la organización.
El sistema europeo de protección de datos es inteligente porque no exige una autorización previa para empezar a trabajar con datos personales. Las organizaciones pueden hacerlo, pero el principio de responsabilidad proactiva implica que, cuando detectan algo que no encaja, deben recurrir al DPO, a los servicios jurídicos o a quien corresponda para comprobar si su actuación es conforme a la normativa.
En los grandes procesos de desarrollo de inteligencia artificial se realiza habitualmente una evaluación de impacto relativa a la protección de datos. Este análisis debe hacerse al comienzo del desarrollo. Si las cosas se hacen bien, no debería haber sorpresas posteriores: los posibles problemas tendrían que haberse identificado previamente.
P. ¿Qué mecanismos de supervisión permitirían comprobar que las empresas aplican realmente los principios de minimización de datos, en lugar de limitarse a cumplir formalmente sus obligaciones?
R. Esto funciona un poco como la policía. No se puede tener un agente en cada esquina o en cada puerta para comprobar que todo el mundo cumple la ley. Se parte de la presunción de que las personas respetan las normas.
Utilizo esta analogía porque ayuda a entender el papel de las autoridades de supervisión en el mundo digital. El punto de partida es liberal: nadie necesita una autorización previa para trabajar con datos personales. Sin embargo, las empresas conocen sus obligaciones y deben conservar la documentación necesaria por si se presenta una reclamación o una autoridad decide investigar de oficio.
Este mecanismo funciona razonablemente bien. Cualquier usuario puede presentar una denuncia ante la Agencia Española de Protección de Datos, por ejemplo. Si la autoridad investiga y descubre que la empresa no dispone de la documentación exigible, esta puede enfrentarse a multas importantes.
Leonardo Cervera:“La normativa europea de protección de datos necesita simplificarse, especialmente para las pymes”
P: Esto aplica también a las gigantes tencológicss. A veces da la sensación de que las multas son consquillas.
R: El problema está en determinados actores, especialmente las grandes plataformas tecnológicas. Tienen tanto poder y tantos recursos que pueden permitirse asumir el riesgo de que, en un momento determinado, les resulte más rentable pagar una multa que cumplir plenamente con la normativa. También pueden calcular que el daño reputacional será asumible.
Para el 99% de los operadores, el sistema establecido por la ley funciona. Donde debemos reflexionar como sociedad y como democracia es en cómo garantizar que ese 1%, especialmente ahora en el ámbito de las grandes empresas de inteligencia artificial, también cumpla. Para esos actores, los mecanismos ordinarios podrían no ser suficientes.
P. Cambiando de tema, ¿cómo interviene en la práctica el Supervisor Europeo de Protección de Datos cuando detecta que una propuesta legislativa europea puede afectar a la privacidad?
R. La normativa europea se basa, en un sistema de controles y contrapesos. El Reglamento General de Protección de Datos se aplica en los Estados miembros, pero existe también una normativa específica, muy similar, para las instituciones y los organismos de la Unión Europea. Nuestro reglamento establece que, cuando una propuesta legislativa afecta a la privacidad de las personas y a la protección de datos, la Comisión Europea tiene la obligación de consultar al Supervisor Europeo de Protección de Datos. La Comisión conoce esta obligación.
El deber de consulta no significa que el legislador esté obligado a aplicar nuestras recomendaciones, pero sí que debe solicitar nuestro dictamen. En la mayoría de los casos, este procedimiento se cumple. Se nos consulta antes de que la propuesta avance en el proceso legislativo, de manera que el texto de la Comisión suele ir acompañado del dictamen del Supervisor Europeo de Protección de Datos.
Es un mecanismo que suele funcionar bastante bien. Recibimos muchas consultas: hay años en los que superamos las cien e incluso las doscientas.
Leonardo Cervera:“La concentración de poder y dinero en la inteligencia artificial no tiene precedentes en la historia de la humanidad”
P. En el expediente del ómnibus digital, ¿se están teniendo en cuenta las recomendaciones del Supervisor?
R. Por regla general, se han tenido en cuenta casi todas nuestras recomendaciones y las del Comité Europeo de Protección de Datos. Creo que estamos satisfechos con el trato que se nos ha dado.
P. ¿Y qué ocurre cuando una propuesta se aparta de sus criterios? ¿Qué margen tiene el Supervisor para reaccionar?
R. Es parte de la democracia y tenemos que aceptarlo. A veces, el legislador no comparte la opinión del Supervisor. La protección de datos es solo uno de los muchos intereses en juego en cualquier expediente legislativo. Si el legislador considera que deben primar otros intereses, está perfectamente legitimado para hacerlo.
Ahora bien, es un derecho fundamental recogido en la Carta de los Derechos Fundamentales de la Unión Europea y, además, es un derecho que importa a los ciudadanos europeos. Por eso, normalmente no se puede ignorar por completo. A veces se nos hace más caso y otras veces menos, pero debemos aceptar que el legislador tome sus propias decisiones, como sucede en cualquier democracia.

P. Volviendo a la inteligencia artificial, ¿hasta qué punto pueden ejercer hoy los ciudadanos europeos sus derechos de acceso, rectificación y supresión cuando sus datos ya se han utilizado para entrenar modelos de inteligencia artificial?
R. Los ciudadanos europeos disfrutan de un nivel de protección prácticamente sin parangón en el mundo. Es el modelo de protección de datos más elevado y riguroso que existe. Cualquier ciudadano que tenga la más mínima sospecha de que sus datos no se están tratando correctamente puede acudir a una autoridad de protección de datos, ya sea la de su país o la del lugar donde se esté produciendo el tratamiento.
Existe mucha flexibilidad y tiene derecho a que esa autoridad examine su reclamación y emita una resolución. Ese es el punto de partida. Sin embargo, no me parece justo que el cumplimiento de los derechos recaiga en los ciudadanos.
Una persona no debería tener que sacrificar sus fines de semana para leer políticas de privacidad de cien páginas, comprobar qué hacen las empresas con sus datos, presentar reclamaciones ante las autoridades y responder después a los abogados de la otra parte. No puede funcionar así. Son las empresas las que deben cumplir la ley sin que los ciudadanos tengan que insistir constantemente para que se respeten sus derechos.
A medida que avanzamos en el desarrollo digital, debemos prestar más atención a que las empresas cumplan sus obligaciones. Existe un desequilibrio de poder muy importante. Por eso, necesitamos un sistema de supervisión y cumplimiento efectivo, que genere los incentivos necesarios para que las empresas respeten la ley sin que cada ciudadano tenga que presentar una reclamación.
Leonardo Cervera:“El ciudadano no debería tener que sacrificar su tiempo para defender sus derechos digitales”
P. ¿Hasta qué punto está preparada la Unión Europea para supervisar eficazmente el desarrollo de modelos de inteligencia artificial cada vez más complejos?
R. La Unión Europea está haciendo las cosas bien. Otra cuestión es que el contexto geopolítico actual y la enorme concentración de poder y dinero en el sector de la inteligencia artificial plantean un desafío extraordinario. Estamos ante una concentración de recursos y capacidad de influencia sin precedentes en la historia de la humanidad.
Es un reto indudable, pero creo que hay que dar un voto de confianza. No solo contamos con una normativa pionera, sino que también hemos invertido en estructuras y mecanismos de gobernanza para garantizar que Europa siga siendo un espacio en el que se respete a los ciudadanos cuando se tratan sus datos mediante sistemas de inteligencia artificial.
OFF the record
La grabadora se apaga, pero Cervera todavía tiene algo que enseñar. Antes de despedirnos, saca algunos de los libros que ha escrito sobre Bernardo de Gálvez, el militar español que desempeñó un papel decisivo en la independencia de Estados Unidos. La charla abandona por un momento los reglamentos europeos, los algoritmos y la protección de datos para viajar hasta otro capítulo de la historia compartida entre ambos lados del Atlántico.
Entre las páginas de esos libros aparece una faceta menos conocida de quien, desde Bruselas, dedica buena parte de su tiempo a pensar en los desafíos tecnológicos y jurídicos de Europa. Cervera se detiene en algunos detalles de la obra y deja abierta la posibilidad de continuar la conversación otro día, esta vez con Gálvez como protagonista.
Quedan pendientes, por tanto, nuevas charlas y unos cuantos episodios de historia por descubrir. Porque no todas las conversaciones que empiezan hablando del futuro digital tienen por qué terminar delante de una pantalla.