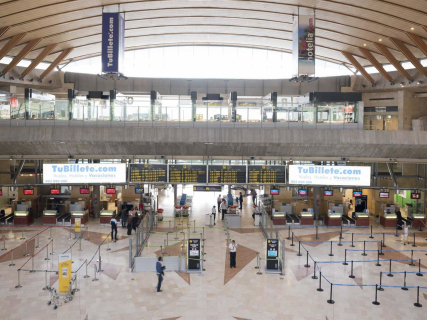

Teknologiaren gero eta handiagoa den mendekotasunak aireportuak, ospitaleak, sare elektrikoak eta komunikazio-sistemak mehatxu mistoek izeneko mehatxuen balizko helburu bihurtu ditu, jarduteko modu bat; bertan tresna digitalak, ekintza fisikoak eta desinformazio teknikoa eta eragiketazkoak konbinatzen dira herrialde baten funtzionamendua ahultzeko. Estatuarteko ohiko eraso militarraren aldean, operazio horiek garatu daitezke borroka armaturik gabe eta ez baita erraza euren arduradunak identifikatzea, eta horrek zaildu egiten du bai agintarien erantzuna, bai erantzukizunen egotzpena.
Europar Batasunak mehatxu mistoak estatu bati, erakunde bati edo gizarte bati kalte egin nahi dieten eta hainbat tresna elkarrekin erabilita helburu duten jarduera etsai koordinatu gisa definitzen ditu. Horien artean daude zibererasoak, azpiegitura kritikoen sabotaia, informazioaren manipulazioa, presio ekonomikoa eta nabigazio-sistemen interferentziak. Aktore estatuek edo estatuz kanpoko taldeek susta ditzakete, eta normalean gatazka armatu ireki baten atalasearen azpitik mantentzeko diseinatzen dira. Horien helburua ez da beti instalazio bat suntsitzea: ziurgabetasuna sortzea, eguneroko zerbitzuak etetea, galerak ekonomikoak eragitea edo herritarren konfiantza instituzioetan higatzea ere izan daiteke.
Europar kezka handitu egin da azken urteetan. 2026ko martxoan, EBko Kontseiluak ondorio berriak onartu zituen estatu kideen gaitasuna indartzeko mehatxu horien aurrean, eta Europako Parlamentuak, irailean, ebazpen bat onartu zuen azpiegitura kritikoen babesean operazio mistoen aurrean. Eztabaidak jarduera gaizto handiagoa dagoen eszenatoki batekin bat egiten du ingurune digitalean. Europar Batasunaren Zibersegurtasunerako Agentziak (ENISA) 2026ko mehatxuen txostenaren arabera, garraioak aztertutako gertakarien %8 hartu zuen, eta administrazio publikoak izan ziren gehien kaltetutako sektorea, %32rekin.
Aireportuak: GPSko interferentziak, sistemak blokeatuak eta hegaldien eteteak
Bereziki arriskuan dauden sektoreetako bat aireko garraioa da, zeinaren jarduera komunikazio-sare zabal, radar, nabigazio-sistema, hegaldien kudeaketarako plataformak eta zerbitzu digitaletan oinarritzen den. Horietakoren baten aurkako eraso batek atzerapenak, ezeztapenak edo operazioen murrizketak eragin ditzake, nahiz eta hegazkinetan kalte fisikorik gertatzen ez den. Zibergaizkileek aireportuei zerbitzuak ematen dizkieten enpresei ere eraso egin diezaiekete, hala nola fakturazio-hornitzaileei, ekipajeen kudeaketari edo informazio-teknologiei, aldi berean hainbat instalaziori eragiten dizkieten etenaldiak sortuz.
Ia agintari aeroespazialak gehien kezkatzen dituzten teknikak jamming eta spoofing dira, satelite bidezko nabigazio-seinaleen gaineko interferentzia-modaltasun bi. Lehenengoak zaildu edo blokeatzen du seinale horiek jasotzea, bigarrenak, berriz, seinale faltsuak erabiltzen ditu gailuek beren kokapenari edo orduari buruzko informazio okerra jaso dezaten. Europar Batasuneko Aire Segurtasunerako Agentzia (EASA) 2026ko uztailean eguneratu zituen gomendioak, gorakada horien aurrean segurtasunari buruzkoak, bereziki gatazka-areetatik hurbil dauden eskualdeetan.
Interferentzia horiek tripulatzaileak behartu ditzakete nabigazio-sistema alternatiboak erabiltzen, eta zenbait kasutan, ibilbideak aldatu edo hegaldiak desbideratzera. Horrek ez du esan nahi hegazkinek automatikoki kontrola galtzen dutenik, aire-garraioak ordezko prozedurak eta ekipamenduak dituelako. Hala ere, pilotuen eta kontrolatzaileen lan-karga areagotu dezakete eta aldi baterako murriztu zenbait ibilbideren gaitasun operatiboa. Operazio hibrido batek interferentzia teknologiko bat konbinatu lezake informazio faltsuaren zabalkundearekin, alarmaren intentsitatea areagotzeko bidaiarien artean, nahiz eta beharrezkoa izango litzatekeen koordinazio hori frogatzea horrelako kanpaina batez hitz egiteko.
Ospitaleak: atzeratutako operazioak eta mediku-datuetarako sarbidea galtzea
Ospitaleek beste helburu bereziki sentibera bat ordezkatzen dute, beren sistema informatikoak zuzenean lotuta daudelako osasun arretarekin. Historia kliniko digitalak, laborategiko emaitzak, anbulantzien kudeaketa, medikuaren hitzorduak eta zenbait ekipok sareetan eta aplikazioetan oinarritzen dute, erabilgarri mantendu behar direnak. Osasun erakunde batek aldi baterako tresna horietarako sarbidea galtzen badu, prozedura manuei jo behar izatera, kontsultak berrantolatzera edo zenbait esku-hartze atzeratzera behartua egon daiteke.
Mehatxu ohikoenetako bat da ransomware, sistemak blokeatzen edo fitxategiak zifratzen dituen programa gaizto mota bat, ondoren askatze ekonomiko bat eskatzeko. ENISAk horrelako gorabeherak dokumentatu ditu Europako ospitaleetan, eta horiek prozedura medikoak atzeratzea eragin zuten. Gainera, osasun datuen lapurretek arriskuan jar ditzakete bereziki sentibera den pazienteen informazioa, eta ondorio berriak sor ditzakete sistemak berrezarri ondoren ere.
Dena den, ospitale bateko ransomware erasoa ez da nahitaez eragiketa misto bat. Helburu politiko edo estrategikorik gabeko delitu ekonomikoa izan daiteke. Osagai mistoa agertuko litzateke erasoa desegonkortzeko xedearekin egindako ekintza koordinatu baten parte dela frogak egongo balira, adibidez, beste azpiegitura batzuetan sabotajeekin konbinatuz edo deliberatuki eginez informazio faltsua zabaltzeko kanpainekin, osasun arretari buruz. Egoera horretan, helburua izan liteke bai ospitalearen funtzionamendua etetea bai agintariek erantzuteko duten gaitasunarekiko herritarren ezinikusia areagotzea.
Komunikazioak: itsaspeko kableen eta telefono sareen arriskua
Sakonerako beste azpiegitura estrategiko bat da telekomunikazio-sareak, jarduera ekonomikoaren eta zerbitzu publikoen zati handi bat sostengatzen dutelako. Konexibitatearen etenaldi garrantzitsu batek eragin dezake telefono-deietan, interneteko konexioetan, ordainketa elektronikoetan eta larrialdietako koordinazio-sistemetan, nahiz eta haren irismena gorabeheraren iraupenaren eta eskuragarri dauden ordezko konexioen araberakoa izango den. Erasoak ordenagailu ekipamenduetan eta datu-zentroetan zuzendu daitezke, baina baita sareen elementu fisikoetan ere, hala nola zuntz optikoko instalazioetan edo itsaspeko kableetan.
Europar Batzordeak kalkulatzen du itsaspeko kableek interneteko nazioarteko trafikoaren %99 ingurua garraiatzen dutela, eta horrek azaltzen du haien garrantzia segurtasunerako eta ekonomiaren aldirako. Azken urteotan erregistratutako hainbat gorabeheraren ondoren, Bruselasek neurri zehatzak sustatu ditu haien babesa indartzeko eta konpontzeko ahalmena hobetzeko. 2026ko otsailean, arriskuak ebaluatzeko, ahuleziak detektatzeko eta azpiegitura horietan sor daitezkeen kalteei erantzuteko tresna berriak aurkeztu zituen.
Zailtasuna datza gertakari bakoitzaren jatorria zehaztean. Kable baten ebaketak ez du, berez, sabotajea dagoela frogatzen, itsas jarduerei, giza akatsei edo fenomeno natural ezaugarriei ere egotz dakiekeelako. Hibrido bateko operazio bati egotzi ahal izateko, beharrezkoa da froga teknikoak aztertzea, balizko intentzionalitatea eta beste ekintza batzuekiko harremana. Zehazki, anbiguotasun horrek ematen du mehatxu horien ezaugarrietako bat: arduradunek saiatu daitezke deliberatutako jarduera batekustea istripu bat bezala agertzen, eta horrela erantzun koordinatua zailtzea.
Nola babesten da Espainia eta noiz hitz egin daiteke eraso hibrido batez
Mehatxu horiei emandako erantzunak segurtasuneko hainbat erakunderen, administrazioen eta operadore pribatuen parte-hartzea eskatzen du. Espainian, Kriptologia Zentro Nazionalak (CCN), Espainiako Zibersegurtasun Institutukoak (INCIBE) eta funtsezko azpiegituren babesa zaintzen duten organoek beren esparruetan gertakizunen aurre-ibiltzearekin, detekzioarekin eta erantzunarekin lotutako eginkizunak betetzen dituzte. Europako mailan, NIS2 zuzentarauak zibersegurtasun esparru indartua ezartzen du energia, garraioa, osasuna eta telekomunikazioak bezalako sektore esentzialetarako, arriskuak kudeatzeko betebeharrekin eta esparru horretan sartzen diren erakundeentzako gertakizunak komunikatzeko betebeharrekin.
Babesa ez da erasoak eragoztean bakarrik oinarritzen. Halaber funtsezkoa da babes-sistemak mantentzea, jarraipen-planak izatea, simulakroak egitea eta funtsezko zerbitzuek etenaldi teknologiko baten garaian funtzionatzen jarrai dezaketela bermatzea. Aireportuetan, horrek nabigazio eta kudeaketarako prozedura alternatiboak edukitzea dakar; ospitaleetan, pazienteei arreta egiten jarraitzeko mekanismoak ziurtatzea; eta komunikazioetan, ibilbide bikoiztuak indartzea eta sareen berreskuratzeko gaitasuna areagotzea.
Lehenengo zuhurtzia nagusia da bereiztea akats tekniko bat, berez bildutako zibereraso bat eta antolatutako operazio hibrido bat direla. Aireportu bateko informatikako sistemen matxurak, telekomunikazioetan izandako matxurak edo ospitale bateko etenaldiak ez dute automatikoki ondorioztatzen uzten koordinatutako ekintza arindetsua dagoenik. Harreman hori ezartzeko, ezinbestekoa da gertakizunaren jatorria ikertzea, intentzionalitatearen balizko ebidentziak identifikatzea eta ea kanpaina zabalago baten parte den ala ez zehaztea.
Horregatik, mehatxu hibridoen areagotzeak ez du esan nahi arazo teknologiko guztiak sabotajeei erantzuten dietenik. eguneroko bizitzarako funtsezkoak diren azpiegituren mendekotasuna aprobetxatuz.