Laura Ballarín (S&D) : "La Inteligencia Artificial no puede quedar solo en manos de las grandes empresas"

La eurodiputada socialista reivindica en una entrevista con Demócrata el impulso de la soberanía digital europea ante el riesgo que supone “estar dependiendo de la tecnología de terceros países” porque “cualquier día nos desenchufan y nos quedamos sin correo electrónico o sin servicios esenciales”

European Parliament

European Parliament

Añadir DEMÓCRATA en Google

Pregunta a FREN

Publicado

10 minutos

Más leídas

Elecciones 29N · Encuestas

La media de las encuestas

Media a 6 de noviembre de 2026 · 13 institutos

  • PP30,9 %
  • PSOE26,2 %
  • Vox19,5 %
  • Frente Amplio6,6 %
  • ERC2,5 %
  • SALF2,3 %
  • Podemos2,2 %
01020304050ene 2024jul 2024ene 2025jul 2025ene 2026jul 2026

Media del último estudio de cada instituto en 30 días y su evolución semanal desde el 23J. Partidos con al menos un 2 %.

Todas las encuestas

Elecciones generales del 29 de noviembre · Demócrata


Si hay un ámbito en el que la Unión Europea ha querido marcar el paso a nivel global, ese ha sido el de la regulación de la inteligencia artificial. Bruselas fue la primera gran potencia en aprobar una legislación específica para esta tecnología, un terreno en constante evolución donde las innovaciones llegan a tal velocidad que obligan a los legisladores a revisar continuamente las normas que ellos mismos acaban de aprobar. La actual legislatura ha sido prueba de ello. Apenas unos meses después de sacar adelante la pionera Ley de Inteligencia Artificial, las instituciones europeas ya han tenido que retocar algunos de sus mecanismos para adaptarlos a una realidad tecnológica que cambia casi a diario.

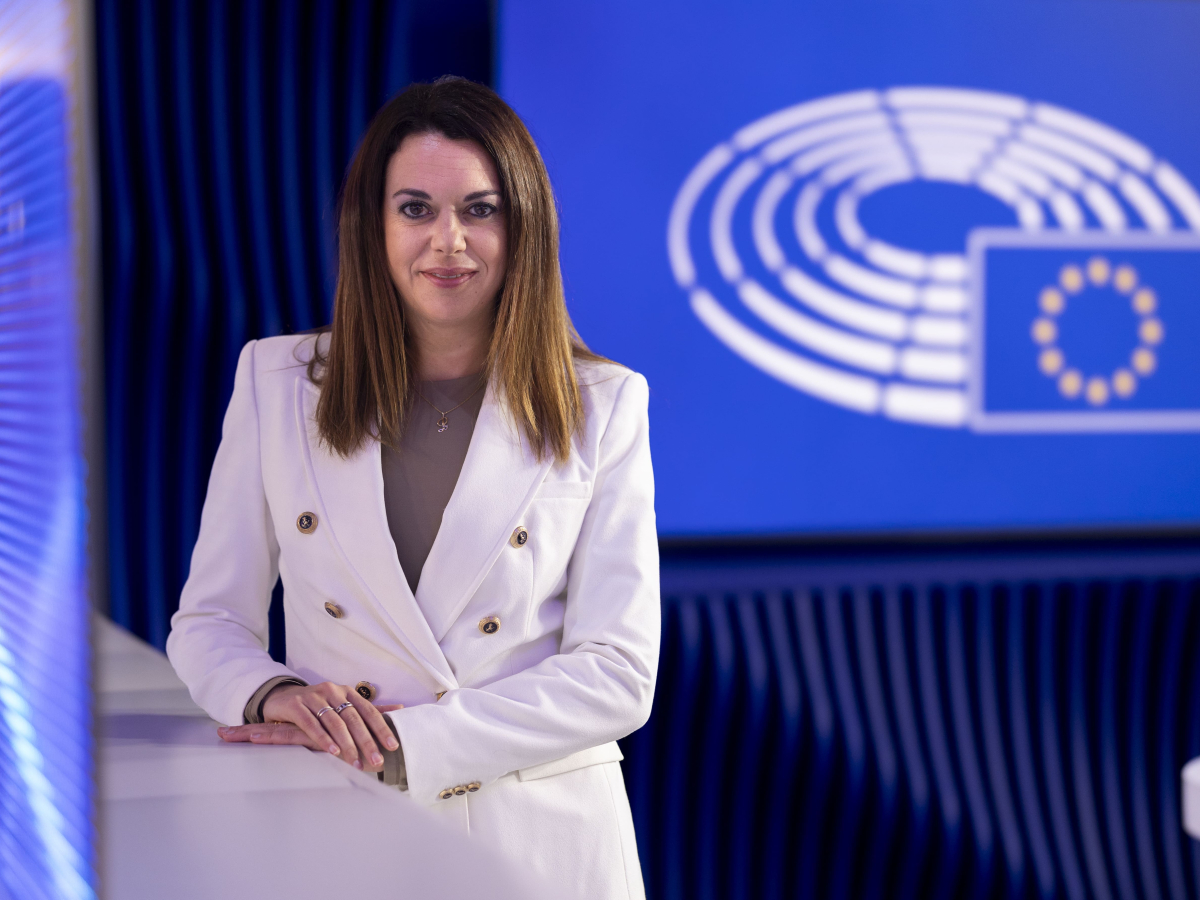
Una de las protagonistas de ese proceso es Laura Ballarín (Barcelona, 1984). La eurodiputada socialista forma parte de la Comisión de Mercado Interior y Protección del Consumidor del Parlamento Europeo, desde donde ha impulsado algunas de las batallas más sensibles del debate digital europeo: la protección de los menores en internet, la lucha contra los desnudos falsos generados mediante inteligencia artificial ,los conocidos como deepfakes sexuales, o la tramitación del paquete de simplificación de la Ley de IA, aprobado la última semana por la Eurocámara.

Ballarín atiende a Demócrata desde su despacho en Estrasburgo apenas unos días después de la aprobación definitiva del llamado ómnibus digital y en plena sacudida geopolítica por la decisión del presidente estadounidense, Donald Trump, de restringir el acceso a uno de los modelos de inteligencia artificial más avanzados desarrollados por Anthropic. Un episodio que, a su juicio, refuerza la necesidad de que Europa acelere su autonomía tecnológica. "Regular está bien, pero tiene que ir de la mano de una mayor inversión, de empresas europeas y de una inteligencia artificial hecha en Europa y para Europa", defiende.
European Parliament
European Parliament -

Pregunta. Esta semana se ha ratificado finalmente el Ómnibus Digital. Una de las principales novedades es el cambio para las empresas de mediana capitalización. ¿Cómo valora que pueda afectarles esta reforma?

Respuesta. Uno de los grandes objetivos que tenía este ómnibus era la llamada simplificación, es decir, reducir la burocracia y las cargas administrativas de nuestras empresas para que puedan competir mejor. Desde mi grupo político siempre estuvimos a favor de una simplificación que no supusiera una desregulación y por eso estamos satisfechos con el acuerdo alcanzado.

En cuanto a las empresas de mediana capitalización, ahora podrán beneficiarse de algunas derogaciones que hasta ahora solo estaban previstas para las pymes en la legislación anterior. Creo que es positivo que también puedan beneficiarse de esta menor carga administrativa.

Además, en cuestiones como la evaluación de impacto en derechos fundamentales podrán hacer referencia a determinados aspectos de la regulación de protección de datos y evitar duplicidades. Eso permitirá reducir parte de las obligaciones de reporte y aliviar la carga administrativa.

P. ¿Qué garantías ofrece este nuevo ómnibus para que estas reformas se traduzcan en empleo, cohesión y desarrollo, más allá de la mera reducción de costes?

R. En primer lugar, creo que es importante dar seguridad jurídica a las empresas y mandar un mensaje claro de que las leyes que aprueba el Parlamento Europeo se implementan.

Desde el Parlamento Europeo hemos luchado contra la propuesta de la Comisión que retrasaba la aplicación de la Ley de Inteligencia Artificial. En nuestra opinión, era un muy mal mensaje de inseguridad jurídica y también una señal de menor protección de los derechos digitales en Europa.

Ahora se han reducido esos retrasos que proponía la Comisión y que también defendían algunos Estados miembros. Hemos detectado presión por parte de algunas grandes tecnológicas, algo que era de esperar, y algunos gobiernos querían aplazar al máximo la aplicación de la norma. Finalmente se ha alcanzado un buen compromiso y la ley empezará a implementarse progresivamente.
También hemos conseguido evitar que se reduzca el alcance de la legislación, garantizando una cobertura amplia. Era importante mantener la obligación de formación para los empleados de las empresas que comercialicen o utilicen sistemas de inteligencia artificial.

Estamos hablando de una tecnología que cada día se supera a sí misma. Las leyes a veces avanzan más despacio que la tecnología y necesitamos empleos de calidad, trabajadores formados y actualizados en estas herramientas. También necesitamos que los Estados miembros apoyen esa formación.

Además, hemos garantizado una mayor transparencia en los requisitos de registro para los sistemas de alto riesgo. Y uno de los aspectos más destacados, que además ha tenido una gran repercusión mediática, ha sido la introducción de la prohibición de sistemas de inteligencia artificial que generen desnudos ficticios, los llamados deepfakes sexuales.

Ante el enorme reto que supone la inteligencia artificial, que va a ser la revolución industrial de nuestro tiempo, pero que también implica riesgos muy importantes, es fundamental contar con una legislación que evalúe correctamente los riesgos inaceptables, altos, limitados o mínimos.

P. ¿Cómo se asegurará que la privacidad sigue estando protegida aunque se rebajen algunas exigencias para las empresas de menor tamaño?

R. Porque ambas cosas no son incompatibles. En Europa tenemos la mayor protección de la privacidad y de los datos personales del mundo. Cuando hacemos leyes, estas deben ser compatibles entre sí. Es un principio básico. Por eso, cualquier nueva normativa se revisa para garantizar que sea compatible con el Reglamento General de Protección de Datos y con el resto de la legislación europea.

La Ley de Inteligencia Artificial se centra sobre todo en los riesgos que genera esta tecnología más que en la tecnología en sí. Ese enfoque es importante porque la tecnología avanza mucho más rápido que las leyes. La Unión Europea ha optado por regular los riesgos y no tecnologías concretas. Eso permite adaptar las normas a medida que evolucionan los usos y los impactos.

Laura Ballarín: 

“No podemos estar dependiendo de la tecnología de terceros países porque cualquier día nos desenchufan y nos quedamos sin correo electrónico o sin servicios esenciales”

Un ejemplo son los deepfakes. Hace dos años no conocíamos completamente su alcance. Ahora hemos visto su impacto, especialmente en menores y mujeres víctimas de violencia, y por eso han pasado a considerarse un riesgo inaceptable. Todo ello debe ser compatible con los derechos de privacidad. Para mí no es un dilema. Ambas cosas tienen que ir de la mano.

P. A lo largo de la negociación, la cuestión de los deepfakes sexuales ha generado mucha expectación. ¿Era una de las líneas rojas del Parlamento?

R. Sí. Una de las grandes batallas fue evitar el enorme retraso en la aplicación de la ley. Otra fue incluir la prohibición de estos sistemas de nudificación mediante inteligencia artificial y mantener la obligación de alfabetización digital.

La posición del Parlamento era que este ómnibus no podía servir para dar marcha atrás. Es cierto que dentro del Parlamento existen diferentes puntos de vista, pero hemos sido capaces de llegar a un acuerdo y la votación se aprobó con una amplia mayoría.

Creo que eso envía un mensaje positivo a la ciudadanía: Europa ya está trabajando para regular una tecnología que nos está cambiando la vida a todos, para bien y para mal. Además, todavía no sabemos hasta dónde puede llegar esta tecnología. Cada día tenemos ejemplos nuevos que demuestran que no puede quedar únicamente en manos de las grandes empresas.

La inteligencia artificial es la gran revolución de nuestro tiempo. Cuanto antes seamos capaces de identificar sus riesgos y oportunidades y establecer reglas claras, mejor será para los ciudadanos.

También es importante para quienes temen perder su empleo o para los jóvenes que se preguntan qué estudiar y qué futuro tendrán determinadas profesiones. Necesitan seguridad. Y no podemos olvidar los riesgos para nuestras democracias, nuestras sociedades y nuestra seguridad. La transparencia es fundamental.

Al mismo tiempo, las administraciones públicas pueden beneficiarse enormemente de esta tecnología para simplificar procedimientos, reducir colas o mejorar la atención a los ciudadanos. Las ventajas son enormes, pero deben desarrollarse de forma segura.

European Parliament
European Parliament -

P. Ha hablado de la necesidad de una inteligencia artificial europea.

R. Exactamente. Regular está bien, pero debe ir acompañado de una mayor inversión, de más desarrollo de empresas europeas y de una inteligencia artificial hecha en Europa y para Europa. Por eso hablamos de soberanía digital. Está sobre la mesa el paquete de soberanía tecnológica y digital, y eso debe ir acompañado de financiación para tener centros de datos europeos, semiconductores, una industria propia y una política que favorezca a nuestras empresas.

También debemos acabar con el falso dilema entre regulación e innovación. Se dice muchas veces que Europa no tiene gigantes tecnológicos por culpa de la regulación, pero muchos expertos consideran que eso no es cierto.

Por supuesto, reconocemos que vamos con retraso respecto a Estados Unidos y China. La competencia es feroz y quizá hemos sido demasiado ingenuos respecto a los beneficios de la globalización y a la estabilidad de las relaciones transatlánticas.

Hoy el contexto geopolítico pesa mucho. El pulso entre Estados Unidos y China y la actitud de la administración Trump nos obligan a reaccionar. No podemos estar dependiendo de la tecnología de terceros países porque cualquier día nos desenchufan y nos quedamos sin correo electrónico o sin servicios esenciales. Tenemos que invertir mucho más en ciberseguridad y reforzar nuestra autonomía tecnológica.

P. Hemos visto en los últimos días como Estados Unidos ha limitado el acceso a determinadas tecnologías avanzadas. ¿Puede ser el empujón definitivo para una revolución digital europea?

R. Creo que Europa ya había despertado antes, pero esto ha sido una confirmación.

El paquete de soberanía tecnológica se presentó hace unas semanas y este episodio ha reforzado todavía más el consenso sobre la importancia de avanzar en esta dirección. Tenemos que tomarnos mucho más en serio la construcción de un verdadero mercado único. Los expertos llevan tiempo señalando que uno de nuestros principales problemas son las barreras internas.

Laura Ballarín: 

“Europa no tiene un problema de exceso de leyes; tiene un problema de barreras internas”

No es una cuestión de exceso de leyes. Podemos simplificar procedimientos, por supuesto, pero no debemos caer en el falso dilema entre regulación e innovación.

Lo que necesitamos es eliminar barreras nacionales para que las startups europeas puedan crecer y escalar con mayor facilidad. Una empresa de Barcelona que quiera asociarse con otra de Países Bajos todavía encuentra demasiados obstáculos. También debemos aumentar la inversión y seguir avanzando en semiconductores, centros de datos y gigafactorías. El despertar ya estaba ahí, pero ahora el consenso es mayor y necesitamos más recursos.

P. España aspira a albergar una de las futuras gigafactorías europeas. ¿Qué puede aportar nuestro país?

R. Mucho. España es uno de los países que más está apostando por una inteligencia artificial pionera, pero también con una visión humanista.

Se ha creado un ecosistema de expertos, talento y apoyo a las empresas emergentes para favorecer su crecimiento. Además, contamos con una posición geográfica estratégica y una fuerte apuesta por las energías renovables. Eso es fundamental porque los centros de datos consumen enormes cantidades de energía.

España dispone de capacidad en energía solar y eólica, además de espacio físico para desarrollar estas infraestructuras. Todo ello nos sitúa en una posición muy favorable para albergar una de las gigafactorías europeas. He hablado con técnicos de la Comisión y me han trasladado que la candidatura española es seria y sólida. Esperamos llegar hasta el final.

P. ¿Qué papel jugarán los datos sensibles en la detección de sesgos algorítmicos?

R. Europa sigue siendo un referente mundial en protección de datos y eso ayuda a reducir determinados sesgos, aunque no los elimina completamente.

Al final, la inteligencia artificial aprende a partir de los datos con los que se entrena. Si esos datos contienen sesgos históricos, esos sesgos pueden reproducirse.

Un ejemplo muy claro es el de la brecha salarial. Si una mujer pregunta a una inteligencia artificial cómo negociar un aumento de sueldo, el sistema puede reproducir patrones históricos y recomendar una actitud diferente a la que sugeriría a un hombre.

Por eso debemos seguir trabajando para identificar estos sesgos y encontrar el equilibrio entre la protección de los datos personales y la corrección de desigualdades que afectan al interés general.

Es un debate complejo, pero necesario.
P. En los próximos meses llegarán nuevas iniciativas como la Ley de Chips, el paquete de soberanía tecnológica o propuestas relacionadas con la IA generativa y los derechos de autor. 

R. Tenemos sobre la mesa la Industry Accelerator Act, que será muy importante para reforzar la industria europea. También están el paquete de chips y las futuras iniciativas relacionadas con la nube y la inteligencia artificial.

Vamos a seguir muy de cerca todos estos expedientes porque serán fundamentales para el futuro tecnológico de Europa.

Y creo que es importante transmitir a los ciudadanos que existe un consenso entre las fuerzas proeuropeas para afrontar estos desafíos sin ceder a presiones o chantajes de las grandes compañías tecnológicas.

Tenemos un calendario muy intenso por delante y muchos deberes acumulados. La Comisión ha dedicado el inicio de la legislatura a preparar estas propuestas y ahora comenzarán a llegar al Parlamento. Desde las comisiones de Industria y Mercado Interior estaremos muy activos en su tramitación.

OFF the record

La regulación de la inteligencia artificial fue uno de los grandes hitos de la pasada legislatura europea. Ahora, el reto ya no pasa únicamente por vigilar sus riesgos, sino por garantizar que Europa tenga capacidad para competir en una carrera tecnológica dominada por Estados Unidos y China.

Para Laura Ballarín, ambas dimensiones son inseparables: proteger los derechos de los ciudadanos y reforzar la soberanía digital europea deben avanzar al mismo tiempo. Mientras Bruselas ultima nuevas iniciativas sobre semiconductores, centros de datos o inteligencia artificial generativa, la eurodiputada defiende que la Unión Europea no puede conformarse con ser la potencia reguladora del mundo.

El objetivo, sostiene, es convertirse también en una potencia tecnológica capaz de desarrollar sus propias herramientas, atraer inversión y evitar dependencias estratégicas en un contexto geopolítico cada vez más incierto.


Más claves, contexto y preguntas con FREN

CONTENIDO GENERADO CON IA

¿En qué fase de tramitación parlamentaria se encuentra actualmente la Ley de Inteligencia Artificial en la Unión Europea y cuáles son los próximos pasos para su plena aplicación?

A 22 de junio de 2026, la “Ley de Inteligencia Artificial” de la UE (el Reglamento (UE) 2024/1689, AI Act) ya no está en tramitación parlamentaria: el procedimiento legislativo ordinario ha concluido, el texto ha sido adoptado formalmente por Parlamento y Consejo, publicado en el DOUE el 12 de julio de 2024 y está en vigor desde el 1 de agosto de 2024. Lo que está en curso ahora es su aplicación escalonada, con fechas diferentes según el tipo de sistema de IA. La aplicabilidad general del reglamento llega el 2 de agosto de 2026, mientras que algunos sistemas de alto riesgo ligados a productos regulados disponen de plazos más largos, hasta 2028. En paralelo, el llamado paquete “Ómnibus digital” y ajustes políticos recientes afinan el calendario y cargas regulatorias, pero no reabren la tramitación del AI Act en sentido estricto.

Situación normativa y fin de la tramitación parlamentaria

El AI Act se aprobó como Reglamento (UE) 2024/1689 del Parlamento Europeo y del Consejo, que establece normas armonizadas en materia de inteligencia artificial. Tras el acuerdo político de finales de 2023, las instituciones culminaron el procedimiento en 2024: el texto fue publicado en el Diario Oficial de la Unión Europea el 12 de julio de 2024 y entró en vigor el 1 de agosto de 2024, 20 días después de su publicación, conforme detalla la propia Comisión Europea en su página sobre el marco regulatorio de IA (enlace) y la referencia oficial en el DOUE españolizada (enlace).

Desde ese momento, el reglamento ya no está en ninguna fase de tramitación parlamentaria: está en vigor y en fase de implementación. Lo que sí ha seguido tramitándose en el Parlamento Europeo es el paquete “Ómnibus digital”, que introduce ajustes para simplificar la aplicación del marco digital (incluido el AI Act) y aliviar cargas a pymes, tal y como explican las crónicas de El Demócrata y la noticia sobre su votación del 16 de junio de 2026 (enlace). Pero esto se sitúa ya en la fase de legislación complementaria o de ajuste, no en la aprobación del reglamento base.

Calendario de aplicación del AI Act

El AI Act prevé una aplicación escalonada. Según la síntesis oficial de la Comisión (enlace) y análisis especializados como artificialintelligenceact.eu y el comentario cronológico de Auris Legal, los hitos principales son:

  • 1 de agosto de 2024: entrada en vigor jurídica del Reglamento (UE) 2024/1689 (texto DOUE).
  • 2 de febrero de 2025 (6 meses): empiezan a aplicarse las prohibiciones de prácticas de riesgo inaceptable (manipulación subliminal dañina, determinados sistemas de clasificación social, ciertos usos de identificación biométrica remota, etc.) y las obligaciones de alfabetización en IA.
  • 2 de agosto de 2025 (12 meses): se activan las normas de gobernanza (autoridades nacionales, Comité Europeo de IA) y las obligaciones específicas para modelos de IA de propósito general (GPAI) y modelos fundacionales, incluidas exigencias reforzadas para modelos de alto impacto.
  • 2 de agosto de 2026 (24 meses): fecha de aplicación general. Entra en vigor la mayor parte de las obligaciones para sistemas de alto riesgo (gestión de riesgos, documentación, gobernanza de datos, supervisión humana, robustez, etc.) y para sistemas sujetos a obligaciones de transparencia. Es la “plena aplicabilidad” por defecto indicada por la Comisión.
  • Hasta el 2 de agosto de 2028 (48 meses): se extiende el plazo para determinados sistemas de alto riesgo integrados en productos regulados por legislación sectorial con marcado CE (sanitario, vehículos, maquinaria…), que disfrutan de un régimen transitorio más largo, como detalla la Comisión (enlace).

Fuentes divulgativas como ANCO o Trend Micro coinciden en este esquema y subrayan que, para la mayoría de operadores, el AI Act será plenamente operativo a partir del 2 de agosto de 2026, aunque ya existen obligaciones exigibles desde 2025.

Próximos pasos hacia la plena aplicación

A corto plazo (de aquí al verano de 2026), los pasos clave no son ya parlamentarios, sino de implementación regulatoria y adaptación empresarial:

  • Culminar la arquitectura institucional: designación completa de autoridades nacionales competentes y funcionamiento regular del European AI Board, al amparo del bloque de gobernanza que se aplica desde agosto de 2025 (Comisión Europea).
  • Desarrollo de guías, estándares y códigos de conducta: la Comisión y organismos de normalización trabajan en normas técnicas y materiales interpretativos; el uso de códigos de buenas prácticas para GPAI se concibe como herramienta provisional mientras se consolidan esos estándares, según resúmenes como Auris Legal y artificialintelligenceact.eu.
  • Armonización con otra normativa digital: el paquete “Ómnibus digital”, analizado por El Demócrata, busca coordinar el AI Act con el resto de piezas del mercado único digital, introduciendo ciertos ajustes de calendario y simplificación.
  • Adaptación progresiva de empresas y administraciones: 2025–2026 se utilizan como periodos de transición para que proveedores, importadores, distribuidores y usuarios de IA identifiquen qué sistemas caen en alto riesgo, implanten sistemas de gestión de riesgos, revisen documentación técnica y ajusten contratos y gobernanza de datos antes de agosto de 2026.

En síntesis, la “fase parlamentaria” del AI Act ya ha terminado; lo decisivo ahora son los plazos de aplicación material hasta 2026 y 2028 y la capacidad de cada Estado miembro y de los operadores económicos para adaptarse a este nuevo marco regulatorio europeo de la IA.

¿Qué obligaciones concretas tendrán las empresas que operen sistemas de IA de alto riesgo a partir del 2 de agosto de 2026? ¿Cómo se coordina el AI Act con otras normas europeas como el RGPD y el Reglamento de Servicios Digitales? ¿Qué papel van a desempeñar las autoridades nacionales en España en la supervisión y sanción del AI Act?

¿Cuáles son las competencias y funciones de un eurodiputado miembro de la Comisión de Mercado Interior y Protección del Consumidor del Parlamento Europeo?

Un eurodiputado que forma parte de la Comisión de Mercado Interior y Protección del Consumidor (IMCO) del Parlamento Europeo se ocupa de legislar y supervisar todo lo relacionado con el funcionamiento del mercado único y los derechos de los consumidores en la UE. Sus competencias abarcan desde la libre circulación de bienes y servicios hasta la regulación del comercio electrónico, la seguridad de los productos y la política de estandarización. Además de tramitar leyes, ejerce control político sobre la Comisión Europea y otras agencias vinculadas al mercado interior. Su trabajo combina una dimensión técnica muy marcada con una fuerte carga política y de negociación interinstitucional.

Ámbito material de la Comisión IMCO

La Comisión de Mercado Interior y Protección del Consumidor es una comisión permanente del Parlamento Europeo encargada, entre otros, de los siguientes ámbitos políticos:

En primer lugar, la regulación del mercado interior, es decir, las normas que garantizan la libre circulación de bienes y servicios dentro de la Unión. Aquí se incluyen expedientes sobre eliminación de barreras regulatorias, reconocimiento mutuo de normas nacionales y armonización de requisitos técnicos que afectan a empresas y profesionales que operan transfronterizamente.

En segundo lugar, la protección de los consumidores, que comprende la fijación de estándares mínimos de derechos en materia de información, desistimiento, garantías y recursos, tanto en compras físicas como en línea. En este campo IMCO participa en la elaboración de directivas y reglamentos que buscan un nivel elevado y homogéneo de protección en todos los Estados miembros.

En tercer lugar, el comercio electrónico y la economía digital aplicada al mercado interior, incluyendo la regulación de plataformas, marketplaces, servicios en línea y condiciones de contratación a distancia. IMCO es una de las comisiones clave en los expedientes de digitalización del mercado interior cuando afectan directamente a consumidores y empresas.

También se ocupa de la política de normalización y estandarización técnica, en la medida en que los estándares comunes permiten el funcionamiento fluido del mercado interior y la seguridad de productos. Además, se abordan cuestiones relacionadas con licitaciones públicas, servicios de interés general cuando se rigen por normas de mercado interior, y determinados aspectos de la vigilancia del mercado y el control de productos inseguros.

Funciones legislativas del eurodiputado en IMCO

En su faceta legislativa, un eurodiputado miembro de IMCO participa plenamente en el procedimiento legislativo ordinario en todos los expedientes remitidos a esta comisión como competente de fondo. Esto implica, en primer lugar, la capacidad de presentar enmiendas a propuestas de la Comisión Europea (reglamentos, directivas o decisiones) que afecten al mercado interior o a la protección del consumidor.

El eurodiputado puede ser designado ponente de un expediente legislativo. En ese papel, redacta el proyecto de informe de la comisión, propone la línea política del Parlamento sobre el texto, negocia con los ponentes en la sombra de otros grupos políticos y conduce las reuniones técnicas y políticas dentro de IMCO para alcanzar acuerdos. Si no es ponente principal, puede ejercer como ponente en la sombra para su grupo político, interviniendo en la negociación interna y fijando la posición del grupo.

Además, el miembro de IMCO participa en las votaciones en comisión sobre el informe legislativo, incluidas las enmiendas de transacción que se negocian entre grupos. Tras la aprobación en comisión, interviene en el Pleno del Parlamento defendiendo la posición de IMCO, ya sea como ponente, como ponente en la sombra o como simple orador de su grupo, y vota el resultado final del expediente.

Funciones de control y supervisión

Más allá de legislar, el eurodiputado en IMCO ejerce funciones de control político sobre la Comisión Europea y, en su caso, sobre agencias o órganos que actúan en el ámbito del mercado interior. Esto incluye formular preguntas escritas y orales a la Comisión, participar en audiencias con comisarios y altos funcionarios, y evaluar la correcta aplicación del Derecho de la UE por los Estados miembros.

También interviene en la preparación de informes de implementación sobre directivas y reglamentos ya vigentes en materia de protección de consumidores o mercado interior. A través de estos informes, la comisión puede solicitar correcciones normativas, mejor aplicación o nuevos instrumentos regulatorios cuando detecta fallos o lagunas.

Relación con partes interesadas y trabajo político

El eurodiputado en IMCO mantiene una interlocución constante con organizaciones de consumidores, asociaciones empresariales, plataformas digitales, sector comercial y autoridades nacionales de consumo y competencia. Estas interacciones sirven para recabar información técnica, medir el impacto de las propuestas legislativas y ajustar las posiciones políticas a la realidad económica y social.

Asimismo, participa en misiones oficiales de la comisión, seminarios y workshops relacionados con el mercado interior y el consumo, y colabora con otras comisiones parlamentarias cuando los expedientes son compartidos o requieren dictámenes (por ejemplo, en materia de competencia, industria o economía digital). En conjunto, su papel consiste en equilibrar la integración del mercado interior con un nivel elevado de protección de los consumidores y el buen funcionamiento de la competencia en la Unión Europea.

¿Qué tipo de expedientes legislativos recientes han pasado por la Comisión de Mercado Interior y Protección del Consumidor? ¿Cómo se coordina la Comisión IMCO con otras comisiones del Parlamento Europeo cuando un tema afecta a varias áreas políticas? ¿Qué influencia real tiene un eurodiputado de IMCO en la fijación de los derechos de los consumidores en la UE frente a la Comisión y el Consejo?

¿Qué requisitos deben cumplir las empresas europeas para beneficiarse de las derogaciones administrativas introducidas por el Ómnibus Digital?

Las empresas europeas que quieran beneficiarse de las derogaciones y flexibilizaciones administrativas del llamado “Ómnibus Digital” deben, esencialmente, estar establecidas en la Unión Europea, operar íntegramente por medios electrónicos a través de la Ventanilla Única Digital (Single Digital Gateway, SDG), inscribirse en los registros previstos cuando actúen como intermediarias o entidades de altruismo de datos y cumplir unas obligaciones de información reforzada. Estas condiciones se articulan, sobre todo, en los artículos 1, 2 y 10 del proyecto de Reglamento “Ómnibus Digital”, en conexión con el marco del SDG. A cambio, se reducen cargas administrativas, se simplifican trámites y se derogan parcialmente obligaciones previas, especialmente las vinculadas al Reglamento (UE) 2019/1150 (P2B), con un régimen transitorio hasta 2032. Para una pyme europea, la clave práctica es: acreditar establecimiento en la UE, usar el SDG como canal único, registrarse cuando corresponda y mantener actualizada la información que exige la norma.

Marco normativo y artículos relevantes

El proyecto de Reglamento “Ómnibus Digital” se configura como una norma de adaptación al Derecho de la UE que se apoya en la infraestructura del Reglamento de la Ventanilla Única Digital (Single Digital Gateway). En este contexto:

Artículo 1: establece el núcleo de la reforma y la integración de varios instrumentos (como RGPD y Directiva e‑Privacy) en un marco armonizado. Desde el punto de vista empresarial, supone una simplificación de los requisitos formales en trámites de solicitud y uso de datos públicos, con procedimientos más ágiles.

Artículo 2: modifica el Reglamento (UE) 2018/174 para incorporar la “puesta en marcha, gestión y cierre de una empresa” como área cubierta y prevé un registro voluntario de:

– servicios de intermediación de datos;
– entidades que realizan cesiones altruistas de datos.

Las empresas que quieran beneficiarse de las flexibilizaciones ligadas a estos servicios deben inscribirse y cumplir obligaciones específicas de información.

Artículo 10: recoge las disposiciones derogatorias y transitorias, incluida la derogación del Reglamento (UE) 2019/1150 (P2B) para los servicios cubiertos por el Ómnibus Digital, manteniendo ciertos preceptos de forma transitoria hasta 2032. Solo las empresas que se ajusten a las nuevas condiciones podrán acogerse plenamente a esta descarga regulatoria.

Requisito de establecimiento en la Unión Europea

El acceso a las exenciones y simplificaciones se reserva a las empresas con domicilio social o establecimiento en la UE. Es decir:

– La sede legal o el centro de operaciones principal debe situarse en un Estado miembro.
– Las entidades extracomunitarias quedan fuera del régimen beneficioso, salvo que actúen como subcontratistas de una empresa establecida en la UE, y siempre bajo su supervisión.

En la práctica, las autoridades podrán exigir documentación registral o fiscal que acredite dicho establecimiento como condición previa para aplicar las derogaciones.

Uso obligatorio de medios electrónicos y SDG

La norma vincula todas las flexibilizaciones al uso de la Ventanilla Única Digital (Single Digital Gateway) como canal exclusivo:

– Las solicitudes de datos públicos, notificaciones de incidentes, inscripciones en registros y comunicaciones con las autoridades deben tramitarse solo por vía electrónica a través del SDG.
– La empresa debe disponer de una firma electrónica cualificada o un mecanismo de autenticación admitido en la UE, para garantizar identidad, integridad y autenticidad de la documentación presentada.

El SDG asegura, además, la interoperabilidad transfronteriza: una empresa podrá realizar en otro Estado miembro el mismo trámite sin replicar documentación ni procedimientos, siempre que use este canal.

Obligaciones de información y registro

Para las empresas que prestan servicios de intermediación de datos o realizan cesiones altruistas, el artículo 2 prevé un registro voluntario alojado en la base de datos del SDG. La empresa debe declarar, como mínimo:

– tipo y naturaleza de los datos que intermedia o cede;
– fines perseguidos con dicha intermediación o cesión;
– medidas de seguridad aplicadas a los datos;
– datos de contacto del responsable del tratamiento.

Esta información ha de mantenerse actualizada y accesible para la autoridad competente. Aunque el registro es formalmente voluntario, la norma condiciona el acceso a varias derogaciones a estar inscrito; de no hacerlo, la empresa no podrá beneficiarse de las flexibilizaciones administrativas previstas, en particular las ligadas al artículo 10.

Régimen específico para micro y pequeñas empresas

El artículo 1 incorpora una cláusula de simplificación para micro y pequeñas empresas cuando actúan en contextos de emergencia pública (por ejemplo, crisis sanitarias o catástrofes naturales):

– Se reducen o eliminan ciertos requisitos de justificación detallada de la solicitud de datos.
– Se acortan plazos de tramitación y respuesta por parte de la Administración.

Para disfrutar de esta flexibilidad adicional, la empresa debe acreditar que cumple la definición de micro o pequeña empresa y que la solicitud de datos está directamente vinculada a tareas de mitigación o recuperación de la emergencia.

Notificación única de incidentes como condición

Los artículos 6 a 9 (de forma complementaria al SDG) prevén una ventanilla única de notificación de incidentes, gestionada por ENISA, que integra obligaciones de distintos marcos (NIS2, RGPD, DORA, etc.). Las empresas deben:

– usar este canal único para reportar incidentes de seguridad o de datos que afecten a varios regímenes regulatorios;
– seguir el formato de informe único previsto.

El cumplimiento de esta obligación se configura expresamente como condición previa para aprovechar las derogaciones respecto al antiguo marco P2B y otras simplificaciones procedimentales.

Conclusión práctica

En síntesis, una empresa de la UE que quiera acogerse a las derogaciones del Ómnibus Digital debe: (1) acreditar su establecimiento en la Unión; (2) operar todas sus relaciones con la Administración a través del SDG con medios de identificación electrónica reconocidos; (3) inscribirse en el registro voluntario previsto en el artículo 2 si intermedia o cede datos altruistamente; (4) cumplir las obligaciones de información y actualización; y (5) utilizar la ventanilla única de notificación de incidentes. A cambio, obtiene una reducción significativa de cargas administrativas, un marco unificado de notificación y, en el caso de micro y pequeñas empresas, una flexibilización adicional en contextos de emergencia.

¿Qué cambios concretos introduce el artículo 10 del Ómnibus Digital respecto al antiguo Reglamento P2B y cómo afecta a las plataformas que operan en España? ¿Cómo se integra en la práctica el uso de la Ventanilla Única Digital con los trámites que hoy ya realizan las empresas ante la Administración española? ¿Qué obligaciones de notificación de incidentes seguirán teniendo las empresas españolas tras el Ómnibus Digital además de las canalizadas por ENISA?

Juega

¡Pon a prueba lo que sabes con FREN!

¿Cuánto sabes sobre este tema? Responde las siguientes 3 preguntas.

¿Qué medida clave incluye el Ómnibus Digital recientemente aprobado por la Eurocámara?

Pregunta 1 de 3

¿Qué beneficio obtienen ahora las empresas de mediana capitalización con la reforma aprobada?

Pregunta 2 de 3

¿Cuál es el enfoque principal de la Ley de Inteligencia Artificial de la UE?

Pregunta 3 de 3