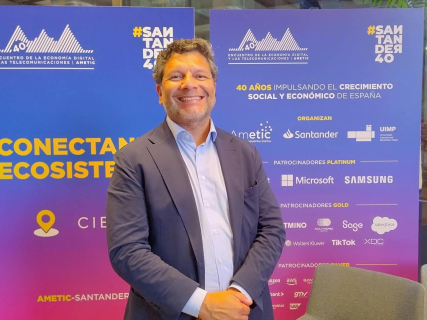
David Córdova: "La regulación ha dejado de ser un debate de especialistas, es un tema estratégico"

El presidente-editor de DEMÓCRATA aborda en el 40º Encuentro de AMETIC los desafíos de la regulación, la soberanía digital y la adopción de la inteligencia artificial

3 minutos

David Cordova participa en el 40º Congreso de AMETIC |

David Cordova participa en el 40º Congreso de AMETIC |

Añadir DEMÓCRATA en Google

Pregunta a FREN

Publicado

Última actualización

3 minutos

Más leídas

Santander. El presidente-editor de DEMÓCRATA y fundador y presidente de Vinces, David Córdova, ha participado este martes en el 40º Encuentro de la Economía Digital y las Telecomunicaciones de AMETIC, donde ha abordado junto a Miguel Escassi, director de Asuntos Públicos de Google España y Portugal, los desafíos regulatorios que plantea la transformación digital y el papel que puede desempeñar España como punto de conexión entre Europa y Latinoamérica.

La conversación se ha celebrado dentro del bloque "España, puente entre Europa y Latinoamérica", uno de los ejes de la segunda jornada del encuentro que AMETIC celebra en Santander. Córdova ha centrado el debate en una cuestión que condiciona cada vez más la competitividad tecnológica: el impacto que tiene la regulación sobre las decisiones empresariales, la inversión y la innovación.

El presidente-editor de este medio ha defendido que la regulación ha dejado de ser un asunto reservado a especialistas para convertirse en una cuestión estratégica dentro de las empresas. "No hay comité de dirección que no incluya en su reflexión cómo nos está afectando o aportando el marco regulatorio en el que actúa", ha señalado. En este sentido, ha apuntado a sus efectos sobre la competencia, las barreras de mercado, la estabilidad para invertir y el desarrollo de la innovación.

A partir de ahí, Córdova ha llevado la conversación a qué condiciones deben darse para construir una regulación eficaz ante tecnologías emergentes como la inteligencia artificial y ha identificado tres factores que pueden dificultar ese proceso: la desconfianza entre los actores implicados, la asimetría de información y capacidades y la "ideologización del técnico". Sobre este último punto, ha advertido del riesgo de "priorizar la ideología por encima del dato".

Frente a estas dificultades, Córdova ha reivindicado como una de las fortalezas españolas los cuerpos especializados de la Administración y la estabilidad que aportan ante los cambios políticos. Ha destacado el conocimiento y la "memoria" que mantienen dentro de ministerios y organismos reguladores y ha señalado que esa experiencia puede contribuir a reducir la asimetría de información y acercar las decisiones regulatorias a la realidad de sectores tecnológicos cada vez más complejos.

Por su parte, Escassi ha respondido que Google entiende la soberanía digital como capacidad de decisión y no como autosuficiencia tecnológica. "La soberanía es, sobre todo, tener soberanía a la hora de decidir", ha afirmado, citando decisiones como dónde almacenar los datos, cómo protegerlos, con qué tecnología e infraestructura gestionarlos o la posibilidad de cambiar de proveedor. Frente a un modelo basado en producir todos los componentes tecnológicos dentro de las propias fronteras, que ha considerado "un poco absurdo", ha defendido "maximizar el número de opciones" y apostar por aquellas que ofrezcan mayor calidad y seguridad.
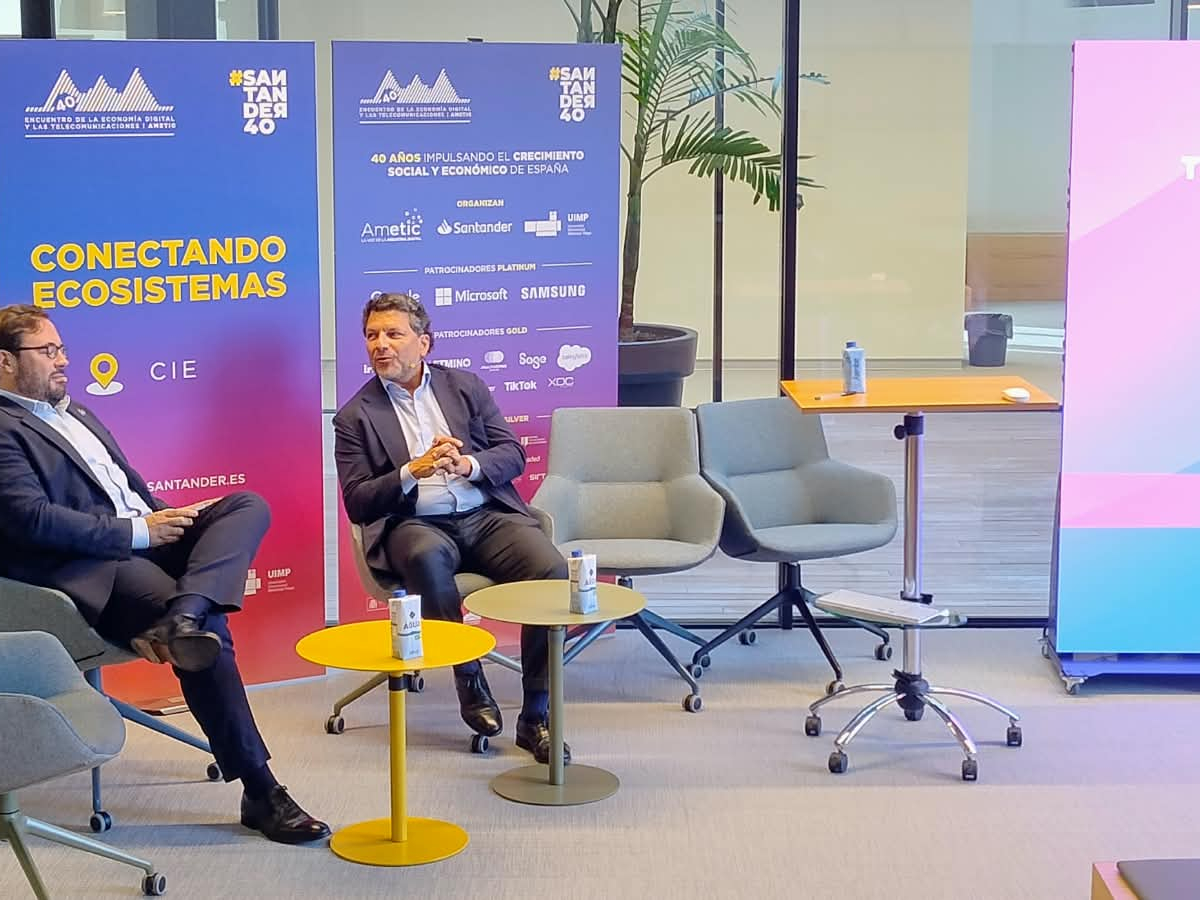
David Cordova durante la conversación
David Cordova durante la conversación -

Córdova ha cerrado su intervención poniendo el foco en tres factores que pueden dificultar la regulación de tecnologías emergentes como la inteligencia artificial: la desconfianza entre los actores implicados, la asimetría de información y capacidades y la "ideologización del técnico". Sobre este último punto, ha advertido del riesgo de "priorizar la ideología por encima del dato".

Frente a estas dificultades, el editor de DEMÓCRATA ha reivindicado como una de las fortalezas españolas los cuerpos especializados de la Administración y la estabilidad que aportan ante los cambios políticos. Córdova ha destacado su conocimiento y su "memoria" dentro de ministerios y organismos reguladores y ha señalado que esa experiencia permite reducir la asimetría de información a la hora de diseñar políticas públicas y regular ámbitos tecnológicos cada vez más complejos.

Más claves, contexto y preguntas con FREN

CONTENIDO GENERADO CON IA

¿Cuál es el estado actual de la legislación española sobre la inteligencia artificial y qué pasos quedan para su aprobación definitiva?

En septiembre de 2026 la regulación española sobre inteligencia artificial se apoya en dos grandes pilares: el Reglamento europeo de IA (AI Act), ya aplicable en la UE, y el Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial, actualmente en tramitación en el Congreso de los Diputados. A ellos se añaden iniciativas sectoriales y autonómicas que completan el marco.

1. El marco europeo: AI Act ya en aplicación

El Reglamento (UE) 2024/1689, conocido como AI Act, es un reglamento directamente aplicable en todos los Estados miembros, incluida España, sin necesidad de una ley de transposición nacional. Según el análisis de Demócrata:

  • Desde el 2 de agosto de 2026 se aplica de forma general el Reglamento, tras un periodo transitorio de dos años.
  • Algunas prohibiciones de prácticas de IA inaceptables ya rigen desde febrero de 2025.
  • Las obligaciones para grandes modelos de IA de uso general empezaron a aplicarse en agosto de 2025.
  • Una reforma posterior ha aplazado las obligaciones principales de los sistemas de “alto riesgo” hasta:
    • 2 de diciembre de 2027 para muchos sistemas del anexo III (empleo, educación, servicios esenciales, biometría, migración, justicia, etc.).
    • 2 de agosto de 2028 para sistemas de alto riesgo integrados en productos regulados (sanitarios, maquinaria, etc.).

Ya están vigentes, entre otras, las obligaciones de transparencia de contenidos generados por IA (deepfakes, textos sobre asuntos de interés público) y la necesidad de marcar audio, imagen y vídeo sintético y avisar cuando se interactúa con un sistema de IA.

2. Proyecto de Ley Orgánica española de IA: estado actual

Para adaptar el AI Act al ordenamiento interno, el Gobierno ha impulsado el Proyecto de Ley Orgánica para el buen uso y la gobernanza de la inteligencia artificial (identificador 121/000096):

  • Aprobado por el Consejo de Ministros el 26/05/2026 y remitido al Congreso como proyecto de ley orgánica.
  • Publicado en el Boletín de las Cortes el 12/06/2026, con plazo inicial de enmiendas de 15 días hábiles.
  • El plazo de enmiendas se ha ampliado hasta el 09/09/2026, lo que indica que sigue en una fase temprana de tramitación parlamentaria.

El texto tiene varios ejes fundamentales, siempre en coordinación con el AI Act:

  • Gobernanza y supervisión: designa como autoridad notificante a la Dirección General de Inteligencia Artificial y como autoridad de vigilancia de mercado, entre otras, a la AESIA, la AEPD y el CGPJ en sus ámbitos respectivos.
  • Sector público estatal: obliga a crear un inventario de sistemas de IA, a designar un delegado de IA por entidad y a promover formación y buen uso.
  • Régimen sancionador: desarrolla las infracciones y sanciones previstas por el AI Act, con multas muy elevadas para usos prohibidos y graves incumplimientos.
  • Espacios controlados de pruebas (sandboxes): regula la creación y gestión de sandboxes de IA, con protagonismo de la AESIA.
  • Reformas conexas: prevé la adaptación del estatuto de la AESIA y modificaciones puntuales de leyes como la General Tributaria, la de Seguridad Social o la LOREG para integrar la supervisión de sistemas de IA (por ejemplo, en procesos electorales).

3. Otras iniciativas legislativas relevantes

Además del gran proyecto orgánico, hay otras piezas en el tablero legislativo español:

  • Proposición de Ley Orgánica sobre “deepfakes” (122/000073, Grupo Plurinacional SUMAR):
    • Regula las simulaciones de imágenes y voces de personas generadas por IA.
    • Introduce modificaciones en el Código Penal, la Ley General de Comunicación Audiovisual, la LO 3/2018 de protección de datos y la Ley de Competencia Desleal, entre otras.
    • Está admitida a trámite y pendiente de debate de toma en consideración.
  • Normas sectoriales que ya recogen referencias a IA, como la Ley 12/2021, que reconoce el derecho de las representaciones de los trabajadores a ser informadas de los algoritmos o sistemas de IA que afectan a condiciones laborales.
  • Iniciativas autonómicas, como el Decreto 34/2026 de Asturias, que crea el Comité SENDIA de supervisión ética y normativa de IA en servicios públicos.

4. Reparto de competencias Estado–UE y pasos pendientes

El reparto de competencias es dual:

  • La UE, mediante el AI Act, fija el marco armonizado de obligaciones, prohibiciones, categorías de riesgo y calendario.
  • España debe:
    • Designar autoridades competentes y de vigilancia de mercado.
    • Regular el régimen sancionador y los procedimientos internos.
    • Organizar el uso de la IA en su sector público y coordinarse con la Oficina Europea de IA.

Con ello, los pasos que quedan para la “aprobación definitiva” del marco español son, esencialmente:

  • En el Proyecto de Ley Orgánica de IA:
    • Cierre del plazo de enmiendas y elaboración del informe de ponencia.
    • Dictamen de la comisión competente y votación en el Pleno del Congreso (requiere mayoría absoluta por su carácter orgánico).
    • Remisión al Senado, posibles enmiendas y, en su caso, vuelta al Congreso para aprobación definitiva.
    • Publicación en el BOE y entrada en vigor, con los plazos específicos que la propia ley prevé (por ejemplo, seis meses para adaptar la AESIA).
  • En la proposición sobre deepfakes: celebración del debate de toma en consideración, y, si se aprueba, inicio de todo el recorrido parlamentario hasta eventual publicación en el BOE.
  • Desarrollo reglamentario posterior (reales decretos, órdenes ministeriales, bases de datos nacionales, etc.) para hacer operativa la nueva arquitectura institucional.

En resumen, el núcleo regulatorio europeo ya está en vigor y buena parte de las obligaciones de transparencia se aplican desde agosto de 2026; en España, la pieza clave pendiente es la aprobación y desarrollo de la Ley Orgánica para el buen uso y la gobernanza de la IA, actualmente en fase de enmiendas en el Congreso.

¿Cuáles son las competencias y funciones principales de los organismos reguladores tecnológicos en España?

En España no existe un único “superregulador tecnológico”, sino un conjunto de organismos que, desde ángulos distintos, ordenan y vigilan el ecosistema digital. Sus competencias se reparten entre reguladores económicos, de competencia, de datos, de telecomunicaciones, de consumidores y de seguridad. Aun así, comparten una serie de funciones básicas.

1. Marco normativo y desarrollo regulatorio

La primera gran función es trasladar la legislación al terreno práctico. El Parlamento y el Gobierno aprueban leyes y reales decretos, pero son los reguladores los que:

  • Elaboran circulares, instrucciones y guías que concretan cómo se aplican las normas técnicas.
  • Definen criterios interpretativos sobre conceptos jurídicos indeterminados (por ejemplo, qué se considera una práctica desleal en un servicio digital).
  • Organizan consultas públicas para recibir alegaciones de empresas, asociaciones y ciudadanía antes de aprobar normas técnicas.

Esto les otorga un papel clave en la configuración real de las reglas del juego digital, incluso cuando no aprueban leyes en sentido estricto.

2. Supervisión de mercados y servicios digitales

Los reguladores tecnológicos vigilan el buen funcionamiento de los mercados y servicios de la sociedad de la información, con especial atención a:

  • Telecomunicaciones y redes: calidad del servicio, acceso de operadores a infraestructuras, gestión del espectro radioeléctrico, obligaciones de servicio universal.
  • Plataformas y servicios en línea: condiciones de uso, transparencia de algoritmos y sistemas de recomendación, publicidad en línea, intermediación de contenidos.
  • Competencia en mercados digitales: abusos de posición dominante, acuerdos restrictivos, concentraciones entre grandes plataformas o empresas tecnológicas.
  • Protección de datos y privacidad: tratamiento lícito y seguro de datos personales, transferencias internacionales, uso de cookies y tecnologías de seguimiento.

La supervisión puede ser continua (monitorización de indicadores) o basada en casos concretos abiertos por denuncias, inspecciones o alertas.

3. Autorización, registro y control previo

En determinados ámbitos, el regulador ejerce un control ex ante sobre la actividad:

  • Otorga o deniega licencias y autorizaciones a operadores que quieren prestar servicios de comunicaciones o explotar determinadas frecuencias.
  • Gestiona registros administrativos de prestadores de servicios digitales sujetos a obligaciones específicas.
  • Impone condiciones técnicas y de seguridad para iniciar o ampliar actividades (por ejemplo, requisitos de resiliencia de redes o de protección de datos por diseño).

Estas potestades buscan prevenir problemas antes de que se materialicen en daños para usuarios o para la competencia.

4. Protección de usuarios y consumidores

Una parte esencial de la regulación tecnológica se orienta a equilibrar la relación entre grandes proveedores y usuarios finales. Entre las funciones habituales destacan:

  • Velar por la transparencia contractual (tarifas, permanencias, condiciones de cancelación, tratamiento de datos).
  • Controlar publicidad engañosa o prácticas desleales en la oferta de servicios digitales.
  • Canalizar o coordinar mecanismos de reclamación y resolución de conflictos entre usuarios y empresas.
  • Promover la accesibilidad digital y la no discriminación de colectivos vulnerables.
5. Sanción e inspección

Los reguladores tecnológicos disponen en general de potestad sancionadora. Esto implica:

  • Realizar inspecciones e investigaciones, solicitando información a empresas y organizaciones.
  • Declarar la existencia de infracciones (por ejemplo, incumplimientos de normas de competencia, de telecomunicaciones o de protección de datos).
  • Imponer multas y medidas correctoras (modificar conductas, suprimir cláusulas, cesar tratamientos de datos, etc.).

La capacidad de sancionar de forma proporcionada pero efectiva es lo que da fuerza real a las obligaciones regulatorias.

6. Coordinación europea e internacional

Dado que la mayoría de las reglas tecnológicas se fijan a nivel de la Unión Europea, los reguladores españoles:

  • Participan en redes y foros europeos de reguladores (telecos, competencia, datos, ciberseguridad, servicios digitales) para armonizar criterios y compartir información.
  • Aplican en España los reglamentos y directivas europeas, adaptando su supervisión a los nuevos marcos (por ejemplo, paquetes digitales, inteligencia artificial, ciberresiliencia).
  • Cooperan con otras autoridades nacionales cuando un mismo servicio digital opera de forma transfronteriza.
7. Promoción de la innovación y la competencia efectiva

Más allá de prohibir conductas, muchos reguladores tecnológicos asumen un rol de fomento:

  • Impulsan la competencia efectiva facilitando la entrada de nuevos operadores y evitando barreras injustificadas.
  • Experimentan con “sandboxes” o espacios controlados de prueba para tecnologías emergentes, bajo supervisión regulatoria.
  • Publican informes, recomendaciones y estudios para anticipar riesgos y orientar la política pública (por ejemplo, impactos de la automatización o de nuevas infraestructuras).

En conjunto, los organismos reguladores tecnológicos en España actúan como pieza intermedia entre la ley y el mercado, combinando supervisión, sanción y apoyo a la innovación para que la digitalización se desarrolle de forma competitiva, segura y respetuosa con los derechos de las personas.

¿Qué organismos concretos ejercen estas funciones tecnológicas en España (CNMC, AEPD, etc.) y cómo se reparten las competencias entre ellos? ¿Cómo se coordinan los reguladores españoles con las nuevas normas europeas sobre servicios y mercados digitales? ¿Qué retos o solapamientos de competencias se están dando entre los diferentes reguladores tecnológicos en España?

¿Qué requisitos legales deben cumplirse para que una empresa tecnológica pueda operar en el sector digital en España?

Para que una empresa tecnológica pueda operar legalmente en el sector digital en España no basta con constituir la sociedad; debe cumplir un conjunto de requisitos mercantiles, fiscales y sectoriales que se solapan. A continuación se resumen los principales pilares normativos estatales que afectan de forma transversal a la mayoría de negocios digitales (plataformas, SaaS, comercio electrónico, apps, etc.).

1. Constitución y forma societaria

La base mercantil es el texto refundido de la Ley de Sociedades de Capital, aprobado por el Real Decreto Legislativo 1/2010, de 2 de julio (enlace BOE). Esta norma, con sus posteriores modificaciones, regula:

  • Tipos sociales (principalmente sociedad limitada y anónima) y requisitos de constitución.
  • Contenido mínimo de los estatutos, capital social, aportaciones y órganos de administración.
  • Obligación de inscripción en el Registro Mercantil para adquirir plena personalidad jurídica y publicidad frente a terceros.

Cualquier empresa tecnológica que opere de forma estable en España debe estar debidamente constituida, inscrita y mantener al día sus libros y cuentas conforme a esta normativa y a la regulación registral complementaria.

2. Obligaciones fiscales básicas

En materia tributaria, el marco general lo fija la Ley 58/2003, General Tributaria (enlace BOE), que recoge:

  • Principios generales del sistema tributario y deberes de los obligados tributarios.
  • Obligación de darse de alta, presentar declaraciones y autoliquidaciones y conservar documentación.
  • Facultades de la Administración y régimen sancionador tributario.

Para sociedades mercantiles resulta central la Ley 27/2014, del Impuesto sobre Sociedades (citada en diversas normas posteriores), junto con su Reglamento, que determinan la forma de tributación de los beneficios, los incentivos y el cumplimiento de pagos fraccionados y obligaciones de información.

3. Servicios de la sociedad de la información y comercio electrónico

La Ley 34/2002, de servicios de la sociedad de la información y de comercio electrónico (LSSI) (enlace BOE) es el eje regulador de las actividades en línea. Entre otras cuestiones impone a los prestadores de servicios digitales:

  • Deber de información general en la web (identidad, domicilio, datos registrales, NIF, datos de contacto).
  • Requisitos de transparencia en contratación electrónica (condiciones generales accesibles, pasos del proceso, confirmación de la aceptación).
  • Reglas sobre comunicaciones comerciales por medios electrónicos y restricciones al “spam”.
  • Responsabilidad y deberes de colaboración de intermediarios (alojamiento, acceso, enlaces, motores de búsqueda).

Cualquier plataforma, app o web que ofrezca servicios o contenidos de forma económica entra, por regla general, en el ámbito de esta ley.

4. Protección de datos y derechos digitales

El tratamiento de datos personales se rige por el Reglamento (UE) 2016/679 (RGPD) y, a nivel interno, por la Ley Orgánica 3/2018, de Protección de Datos Personales y garantía de los derechos digitales (enlace BOE). Esta última:

  • Desarrolla el derecho fundamental a la protección de datos y el control de la persona sobre su información.
  • Establece obligaciones de responsables y encargados (base jurídica, información, contratos de encargo, evaluaciones de impacto, registro de actividades, etc.).
  • Refuerza derechos como acceso, rectificación, supresión, oposición, portabilidad y limitación.
  • Contiene un régimen sancionador muy relevante y previsiones específicas sobre entornos digitales (perfiles, redes sociales, menores, etc.).

En la práctica, una empresa tecnológica debe implementar una política de privacidad robusta, medidas de seguridad adecuadas y procedimientos internos para atender derechos y gestionar brechas de seguridad.

5. Ciberseguridad y redes y sistemas de información

El Real Decreto-ley 12/2018, de seguridad de las redes y sistemas de información (enlace BOE), desarrollado por el Real Decreto 43/2021 (enlace BOE), transpone la Directiva NIS y fija obligaciones para:

  • Operadores de servicios esenciales y determinados proveedores de servicios digitales (p.ej. grandes marketplaces, motores de búsqueda o servicios en la nube).
  • Adopción de medidas técnicas y organizativas proporcionadas al riesgo para garantizar un alto nivel de seguridad.
  • Notificación de incidentes de seguridad significativos a los CSIRT y autoridades competentes.

Aunque no todas las startups quedan sujetas a este régimen reforzado, las que operan infraestructuras críticas o servicios digitales de gran impacto deben valorar expresamente su encaje.

6. Consumidores, telecomunicaciones y otras materias

Cuando la empresa tecnológica se dirige a usuarios finales, se aplica el texto refundido de la Ley General para la Defensa de los Consumidores y Usuarios, aprobado por el Real Decreto Legislativo 1/2007 (enlace BOE), que regula:

  • Información precontractual, derecho de desistimiento y cláusulas abusivas en contratos con consumidores, incluidos los celebrados a distancia.
  • Responsabilidad por falta de conformidad de bienes y servicios digitales y garantías.

Si la actividad implica redes o servicios de comunicaciones electrónicas, la Ley 11/2022, General de Telecomunicaciones (enlace BOE) establece autorizaciones, notificaciones y condiciones técnicas y de calidad del servicio.

Junto a ello, la empresa debe respetar la normativa laboral general aplicable a sus trabajadores, así como las reglas de propiedad intelectual e industrial sobre software, bases de datos, marcas o contenidos, que condicionan el desarrollo y explotación de tecnologías y plataformas.

Juega

¡Pon a prueba lo que sabes con FREN!

¿Cuánto sabes sobre este tema? Responde las siguientes 3 preguntas.

¿En qué evento participó David Córdova para abordar los desafíos regulatorios de la transformación digital?

Pregunta 1 de 3

¿Qué tres factores mencionó David Córdova como obstáculos para una regulación eficaz de tecnologías emergentes?

Pregunta 2 de 3

Según Miguel Escassi, ¿en qué consiste la soberanía digital?

Pregunta 3 de 3

Hola, soy Fren. ¿Cómo te ayudo?